



Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

По данным специалистов антивирусной компании «Лаборатория Касперского», с начала пандемии коронавирусной инфекции COVID-19 количество брутфорс-атак на RDP резко выросло. Этот показатель можно объяснить удалённой работой, вынуждающей компании разворачивать RDP-системы.

Весь последний месяц эксперты в области кибербезопасности не устают напоминать, что организация дистанционной работы увеличивает поверхность атаки, чем не брезгуют воспользоваться различные киберпреступники.

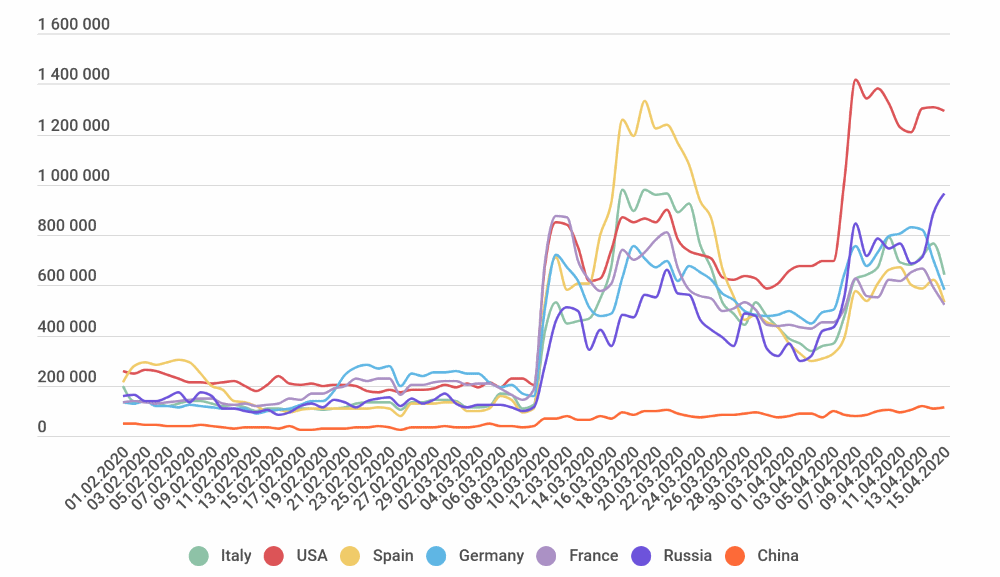
Исследователи из «Лаборатории Касперского» со своей стороны проанализировали число брутфорс-атак в период пандемии. Российский вендор пишет следующее:

«С начала марта количество атак вида ’’Bruteforce.Generic.RDP’’ резко выросло по всему миру».

Свои выводы специалисты подкрепили инфографикой, на которой виден резкий скачок числа брутфорс-атак.

К слову, ранее в блоге специального поисковика Shodan появилась информация об увеличении количества RDP-установок. Согласно опубликованным данным, доступные в Сети конечные точки RDP выросли на 41%.

Компаниям действительно приходится непросто в период самоизоляции и вынужденной удалённой работы. Поэтому рекомендуем ознакомиться с нашими методами обеспечения кибербезопасности удалённой работы. Так вы сможете снизить риски и устранить последствия низкого уровня киберграмотности.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru