



0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

0-day: любой iPhone можно взломать с помощью электронного письма

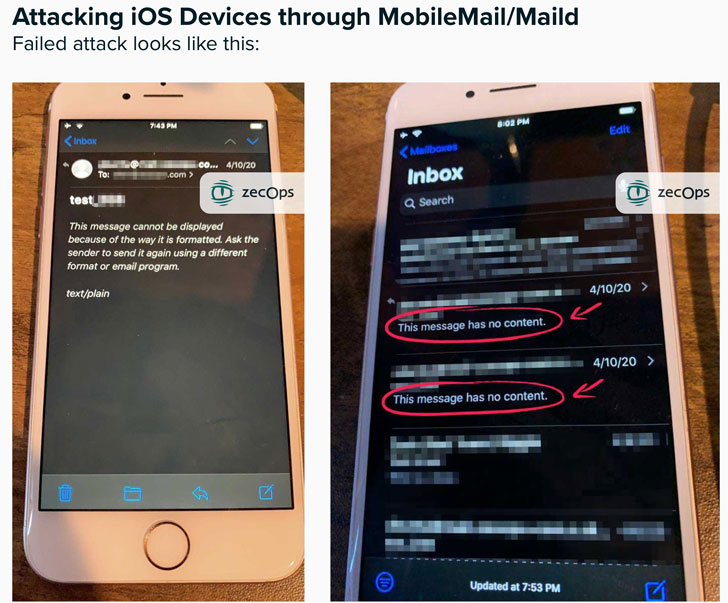
В стандартном приложении «Почта», которое идёт предустановленным на устройствах iPhone и iPad, эксперты обнаружили две критические уязвимости. В случае удачной эксплуатации удалённые атакующие могут получить полный контроль над устройством жертвы, просто отправив ей электронное письмо.

О проблемах безопасности в девайсах Apple сообщили специалисты компании ZecOps. Одна из брешей допускает запись за пределами границ, а вторая — удалённое переполнение буфера. Одну из описанных экспертами проблем безопасности можно использовать в атаке без всякого взаимодействия с пользователем.

Обе RCE-уязвимости находятся в библиотеке MIME приложения «Почта». Проэксплуатировать эти бреши можно в процессе обработки приложением email-контента.

Удивительно, но эти проблемы безопасности существуют в устройствах Apple последние восемь лет. Впервые они появились с выходом iOS 6, а сегодня затрагивают и последнюю версию операционной системы — iOS 13.4.1.

Хуже всего, что отдельные киберпреступные группы уже используют две уязвимости в реальных атаках.

«Нам удалось выяснить, что по меньшей мере шесть организаций затронуты этими уязвимостями. Также мы вышли на компанию, продающую эксплойты», — пишут исследователи.

Эксперты подчеркнули, что пользователи iPhone и iPad не смогут самостоятельно установить, атаковали ли их с помощью описанных уязвимостей. Всё дело в том, что злоумышленники удаляют вредоносное письмо сразу после получения полного контроля над устройством.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru