



Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Последний набор обновлений, выпущенный Microsoft в апреле, может доставить неудобства пользователям VBA-программ. В частности, такой софт после установки апрельских патчей выдаёт ошибку при запуске.

По словам корпорации, проблема кроется в конкретном патче для уязвимости под идентификатором CVE-2020-0760, обнаруженной в Microsoft Office.

С помощью этой бреши потенциальный атакующий может удалённо выполнить код в системе жертвы.

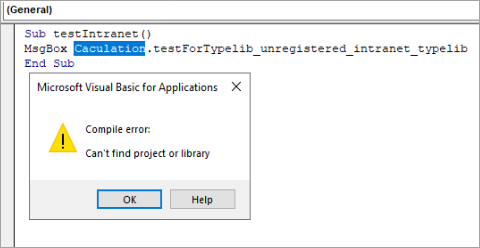
Пользователи и системные администраторы обратили внимание, что после установки апрельского набора обновлений некоторые написанные на VBA программы блокируются при запуске, выдавая ошибку «Compile error: Can't find project or library» (ошибка компиляции, невозможно найти проект или библиотеку).

В Microsoft отметили, что эта проблема затронула VBA-программы, использующие библиотеки (*.olb, *.tlb, *.dll), исполняемые файлы (*.exe) и элементы ActiveX (*.ocx).

Разработчики подчёркивают, что ошибка возникает при загрузке библиотек из недоверенных источников в интранете. Исправить это можно разблокировкой с помощью групповых политик.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru