



Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Апрельские обновления Microsoft сломали VBA-программы в Windows

Последний набор обновлений, выпущенный Microsoft в апреле, может доставить неудобства пользователям VBA-программ. В частности, такой софт после установки апрельских патчей выдаёт ошибку при запуске.

По словам корпорации, проблема кроется в конкретном патче для уязвимости под идентификатором CVE-2020-0760, обнаруженной в Microsoft Office.

С помощью этой бреши потенциальный атакующий может удалённо выполнить код в системе жертвы.

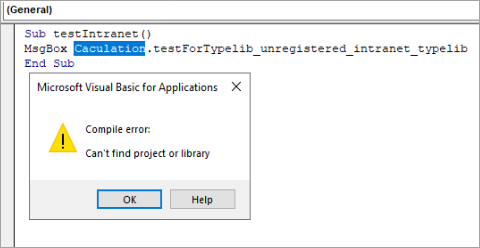
Пользователи и системные администраторы обратили внимание, что после установки апрельского набора обновлений некоторые написанные на VBA программы блокируются при запуске, выдавая ошибку «Compile error: Can't find project or library» (ошибка компиляции, невозможно найти проект или библиотеку).

В Microsoft отметили, что эта проблема затронула VBA-программы, использующие библиотеки (*.olb, *.tlb, *.dll), исполняемые файлы (*.exe) и элементы ActiveX (*.ocx).

Разработчики подчёркивают, что ошибка возникает при загрузке библиотек из недоверенных источников в интранете. Исправить это можно разблокировкой с помощью групповых политик.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru