



Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

Более 500 000 аккаунтов Zoom продаются на площадках дарквеба

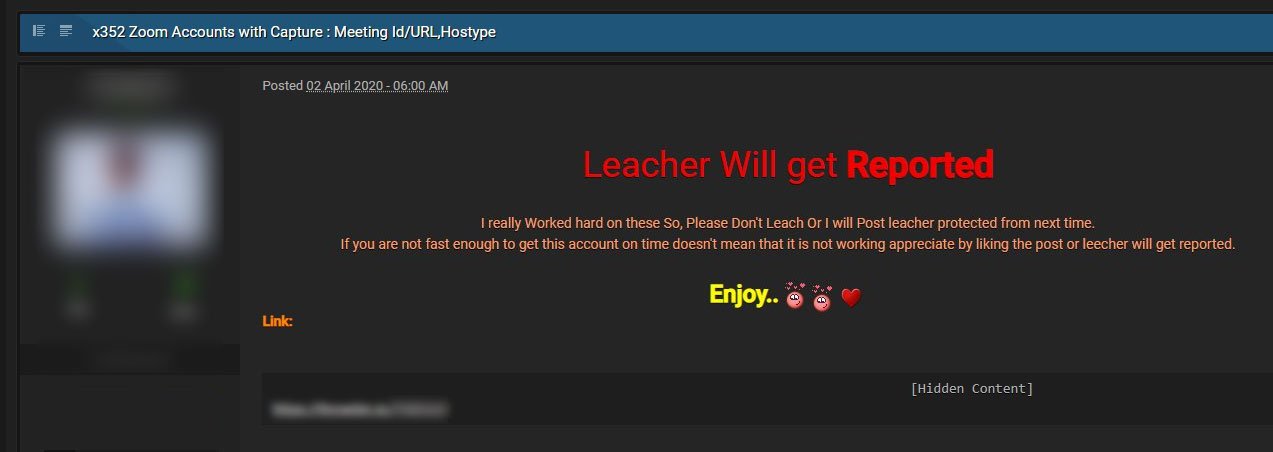
Киберпреступники продают на хакерских форумах и площадках дарквеба более 500 тыс. аккаунтов, принадлежащих пользователям популярного сервиса для видеоконференций Zoom. При этом за каждую учётную запись злоумышленники просят исключительно символичную сумму или вообще отдают бесплатно.

Очевидно, что выставленные на продажу учётные данные злоумышленники добыли с помощью атак вида credential stuffing: сначала преступники использовали базы утечек для подбора рабочих комбинаций «логин-пароль», а затем собрали актуальные учётные данные в список, который сейчас продаётся на хакерских форумах.

По мнению специалистов компании Cyble, преступники хотят укрепить свою репутацию в хакерской среде, именно поэтому они предлагают скомпрометированные данные почти даром.

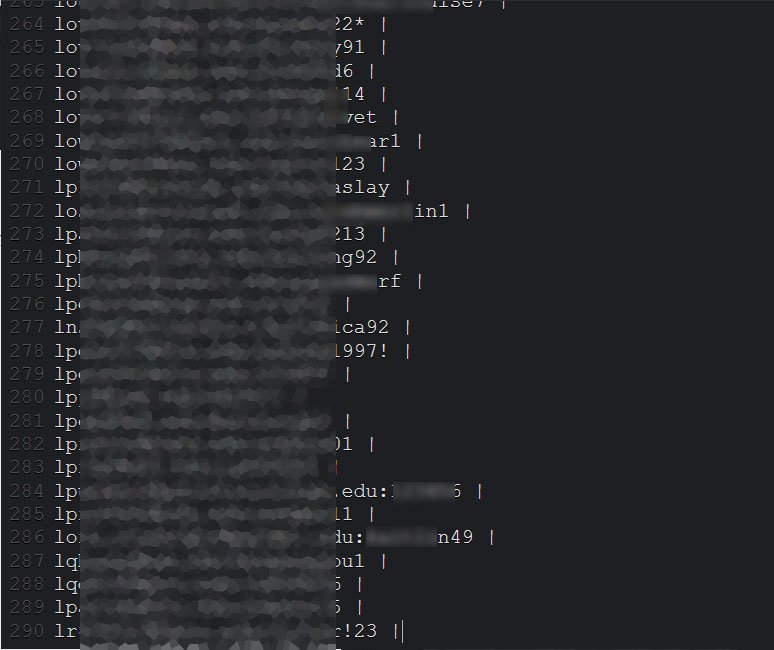
Доступ к аккаунтам пользователей передаётся через сайты, позволяющие делиться текстовыми данными. Злоумышленники публикуют на этих ресурсах адреса электронной почты и соответствующие им пароли.

На скриншоте ниже представлена часть опубликованных учётных данных, принадлежащих сотрудникам американских университетов.

Проанализировав часть продаваемых данных, эксперты заключили, что добрая их часть уже до этого фигурировала в старых утечках.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru