



Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Российский национальный провайдер «Ростелеком» вовлечён в очередной инцидент с перехватом трафика более двухсот сетей доставки содержимого (CDN) и крупных облачных хостеров вроде Google, Amazon, Facebook, Akamai, Cloudflare, GoDaddy и Digital Ocean.

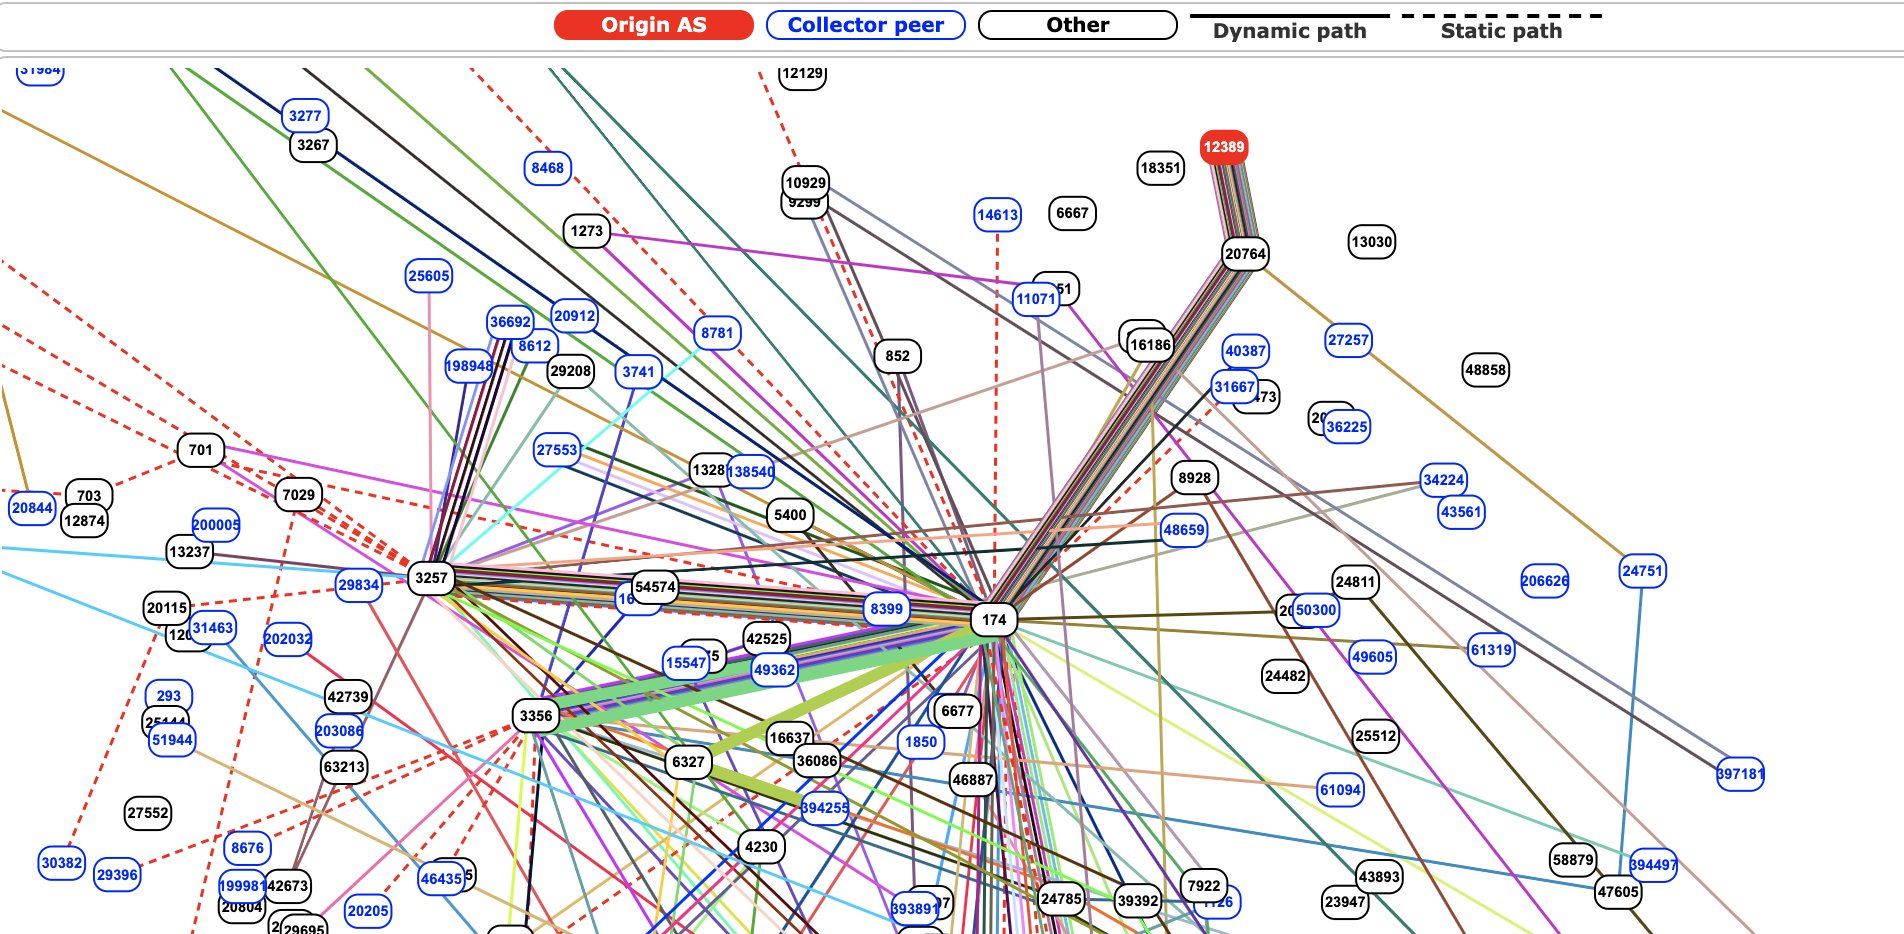
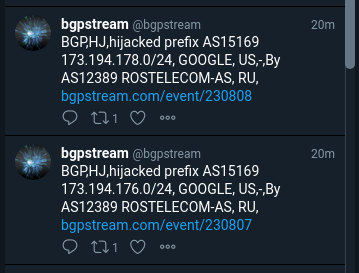
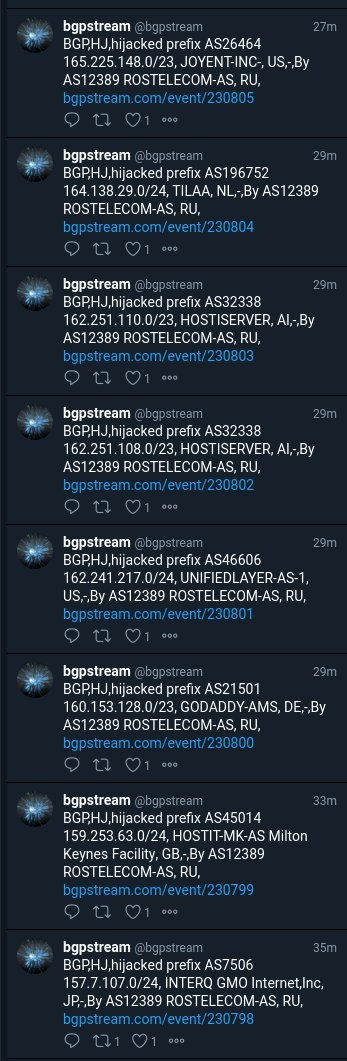
Приблизительно на протяжении часа были затронуты более 8 800 маршрутов обмена трафиком, исходящие от 200 сетей. Эксперты считают, что это BGP hijacking (захват IP-адресов).

Согласно ресурсу BGPmon.net, 1 апреля сервис зафиксировал BGP hijack, это произошло в 19:27:28.

Чуть позже исследователь, известный в Twitter под псевдонимом James_inthe_box, также сообщил о перехвате трафика.

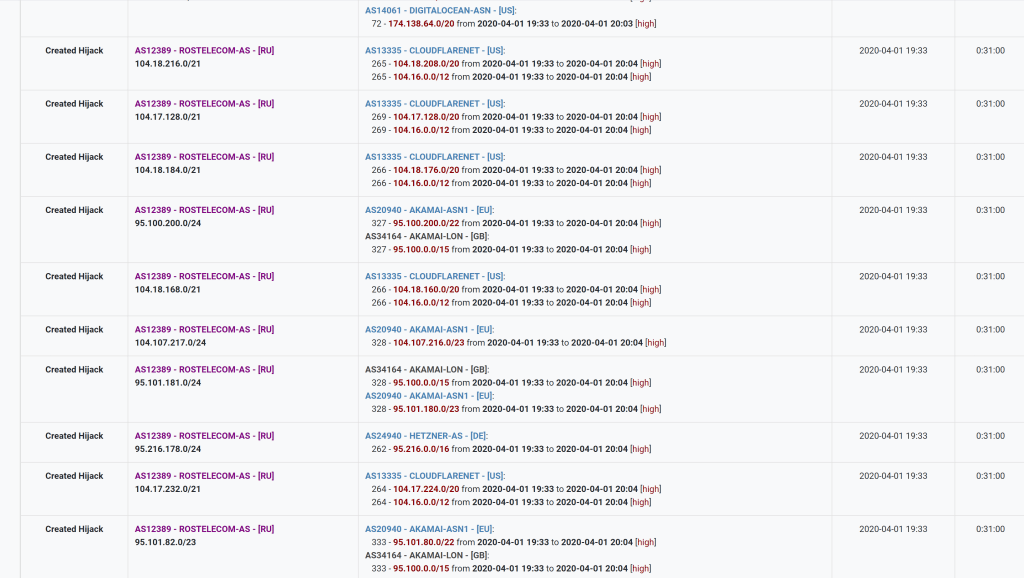
Данным вопросом заинтересовались эксперты компании Qrator Labs, которые представили своё видение ситуации.

«1 апреля крупнейший российский провайдер ‘Ростелеком’ использовал префиксы, принадлежащие интранет-гигантам: Akamai, Cloudflare, Hetzner, Digital Ocean, Amazon AWS», — гласит отчёт.

В целом инциденты вроде BGP hijacking довольно опасны, поскольку большое количество трафика можно перенаправить таким образом, чтобы у киберпреступников была возможность проанализировать и расшифровать его.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru