



Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Ростелеком обвиняют в перехвате трафика Google, Amazon и Facebook

Российский национальный провайдер «Ростелеком» вовлечён в очередной инцидент с перехватом трафика более двухсот сетей доставки содержимого (CDN) и крупных облачных хостеров вроде Google, Amazon, Facebook, Akamai, Cloudflare, GoDaddy и Digital Ocean.

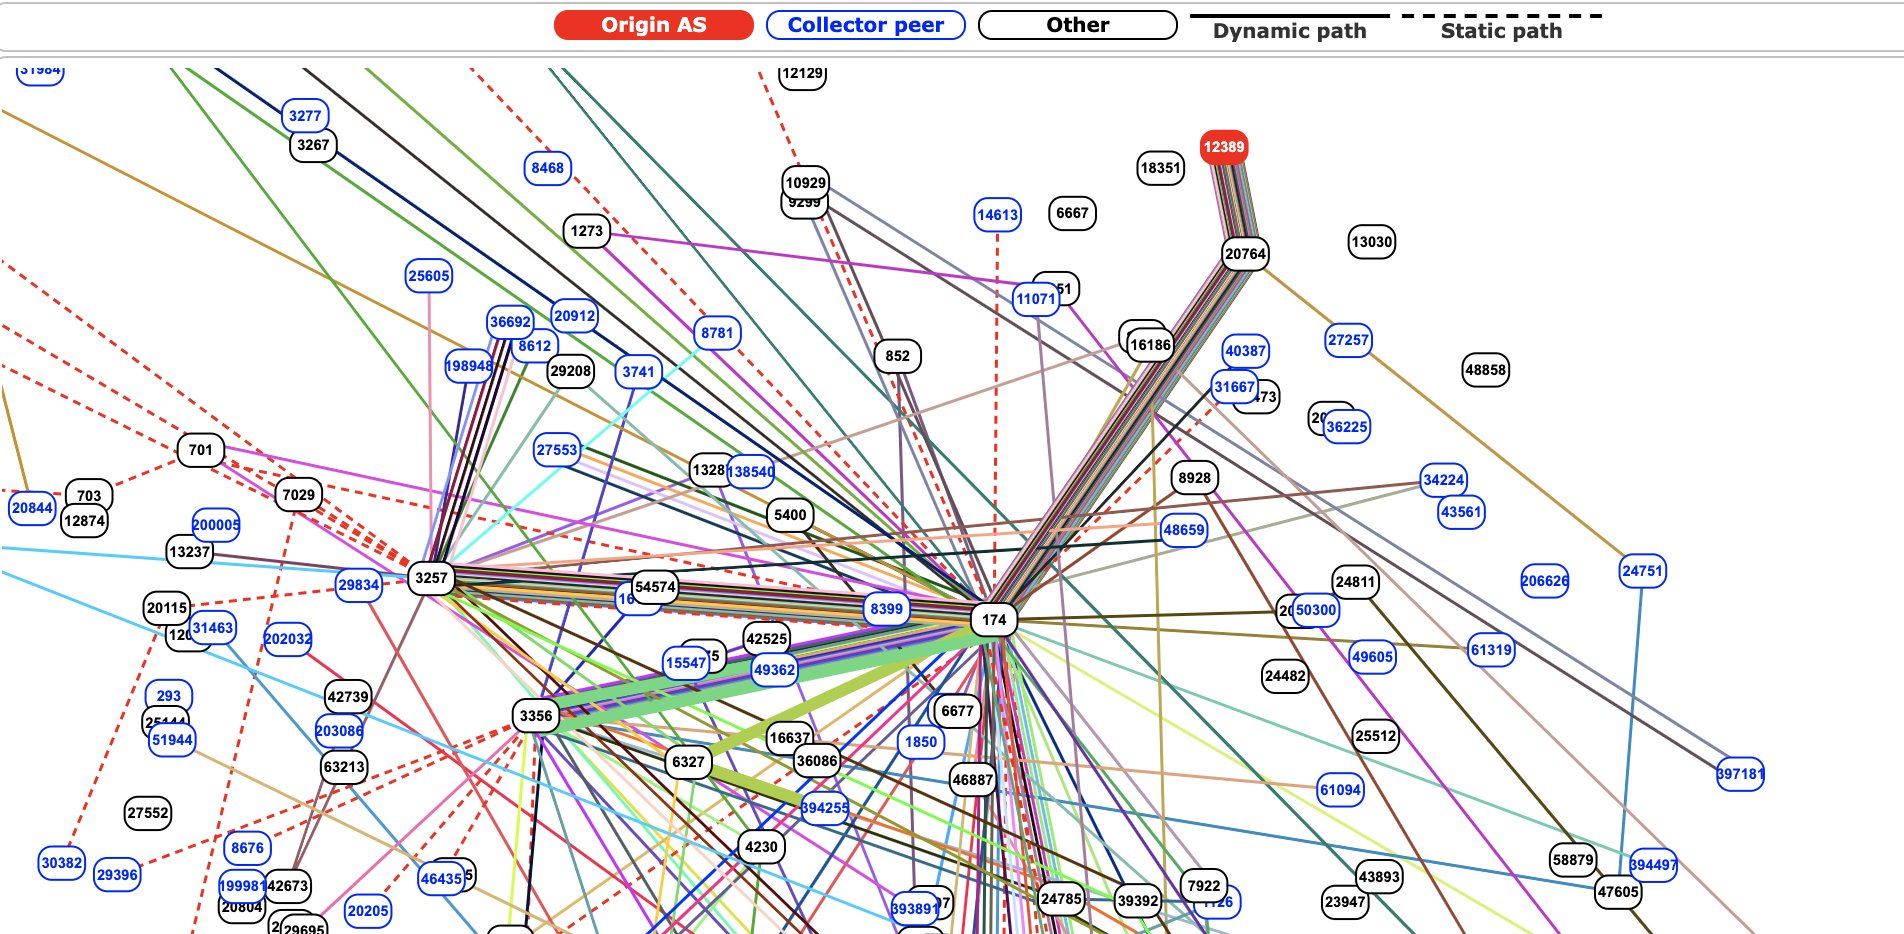
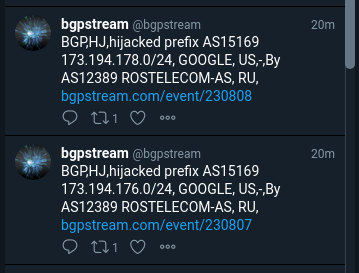
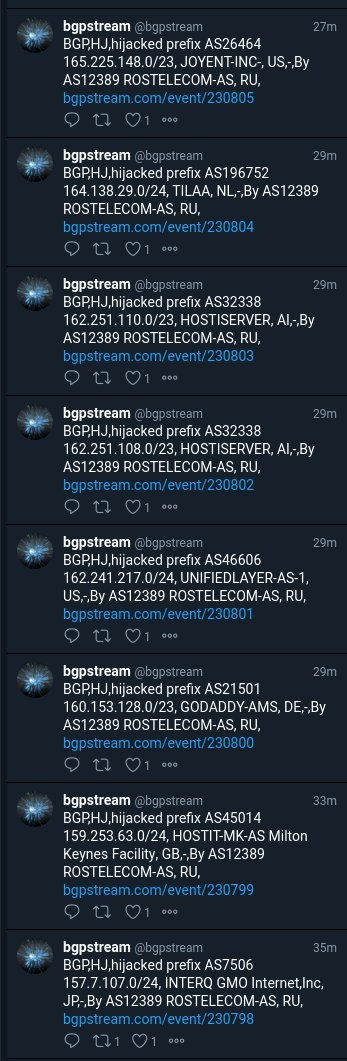
Приблизительно на протяжении часа были затронуты более 8 800 маршрутов обмена трафиком, исходящие от 200 сетей. Эксперты считают, что это BGP hijacking (захват IP-адресов).

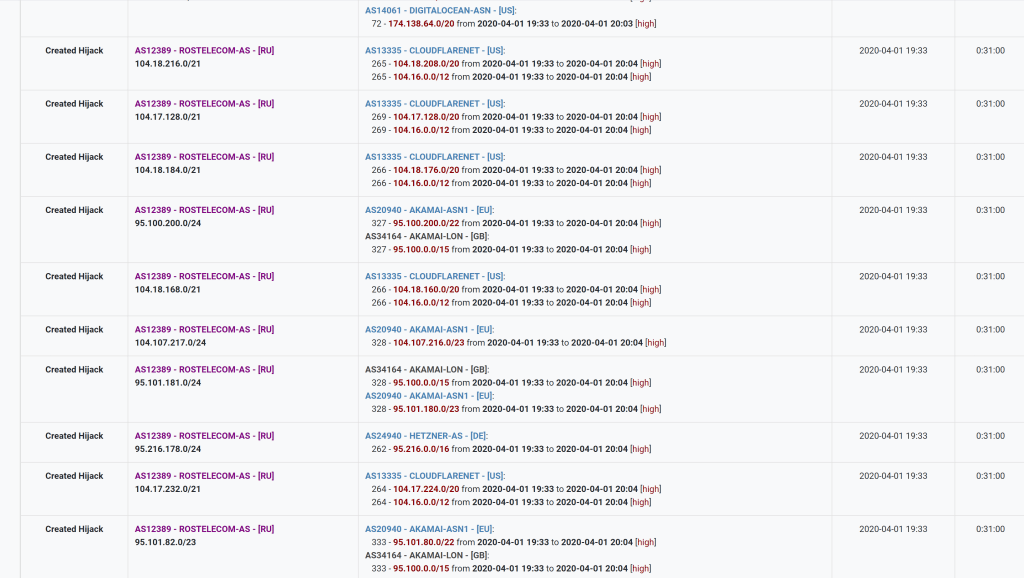
Согласно ресурсу BGPmon.net, 1 апреля сервис зафиксировал BGP hijack, это произошло в 19:27:28.

Чуть позже исследователь, известный в Twitter под псевдонимом James_inthe_box, также сообщил о перехвате трафика.

Данным вопросом заинтересовались эксперты компании Qrator Labs, которые представили своё видение ситуации.

«1 апреля крупнейший российский провайдер ‘Ростелеком’ использовал префиксы, принадлежащие интранет-гигантам: Akamai, Cloudflare, Hetzner, Digital Ocean, Amazon AWS», — гласит отчёт.

В целом инциденты вроде BGP hijacking довольно опасны, поскольку большое количество трафика можно перенаправить таким образом, чтобы у киберпреступников была возможность проанализировать и расшифровать его.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru