



Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Медицинские маски со скидкой: мошенники продолжают использовать COVID-19

Пока пандемия, карантин и сопутствующие темы на слуху кибермошенники будут пытаться извлечь из этого выгоду. Именно такое положение дел наблюдают сейчас исследователи в области кибербезопасности.

Во-первых, преступники продолжают публиковать фейки, предлагая «актуальную и достоверную информацию о новом коронавирусе COVID-19».

Прикрывшись горячей темой, злоумышленники пытаются распространять вредоносную программу, задача которой — красть персональные данные жертвы. Сам файл зловреда прикрепляется к соответствующему электронному письму.

Помимо этого, по словам специалистов ESET, мошенники атакуют организации, попавшие в непростую ситуацию из-за экономического кризиса, подогреваемого пандемией. В этом случае преступники присылают «срочный заказ», сопровождая его прикреплёнными документами. Само собой, это тоже трояны, которые проникают в корпоративную сеть.

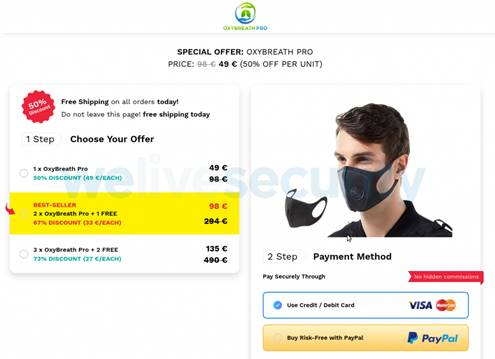
Однако наиболее отвратительной выглядит спекуляция на дефиците медицинских масок. Созданный злоумышленниками злонамеренный сайт якобы продаёт маски OxyBreath Pro с большой скидкой. На самом же деле он выманивает данные посетителей.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru