



Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

Ошибка в Zoom раскрывает незнакомцам фото и email пользователей

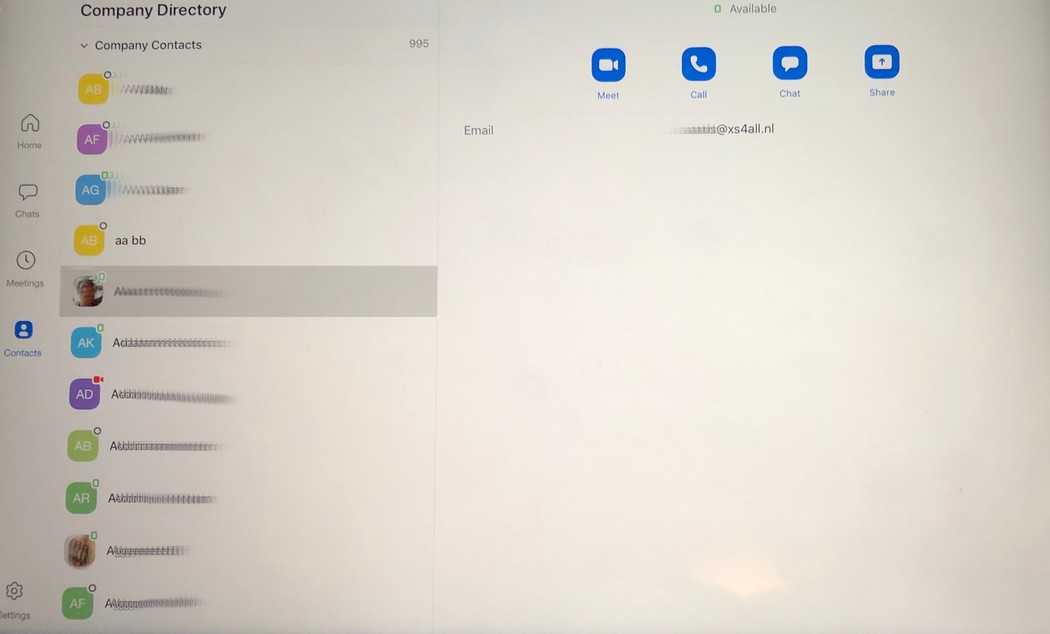
Zoom, софт для организации видеоконференций, раскрывает адреса электронной почты, фотографии пользователей и позволяет инициировать звонок с незнакомцами. Причина кроется в некорректном способе обработки контактов, якобы работающих в одной организации.

Как известно, Zoom группирует контакты с одинаковым email-доменом в каталог «Company Directory». Такой принцип позволяет быстро находить конкретных коллег, просматривать их фото и адрес почты, а также звонить им.

Тем не менее, согласно отчёту Vice, Zoom также ошибочно группирует отдельных пользователей, зарегистрированных с личным ящиком электронной почты.

На деле это значит, что незнакомые люди смогут просматривать фотографии и персональные адреса электронной почты друг друга, а также звонить друг другу, хотя по факту коллегами они являться не будут.

Пока непонятно, насколько распространён данный баг, также неизвестно число затронутых ошибкой доменов.

Вчера ФБР предупредило о резком скачке атак на видеоконференции Zoom — киберпреступники целенаправленно ищут жертв среди пользователей этого приложения.

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru