



Злоумышленник взломал официальные YouTube-аккаунты Microsoft

Злоумышленник взломал официальные YouTube-аккаунты Microsoft

Злоумышленник взломал официальные YouTube-аккаунты Microsoft

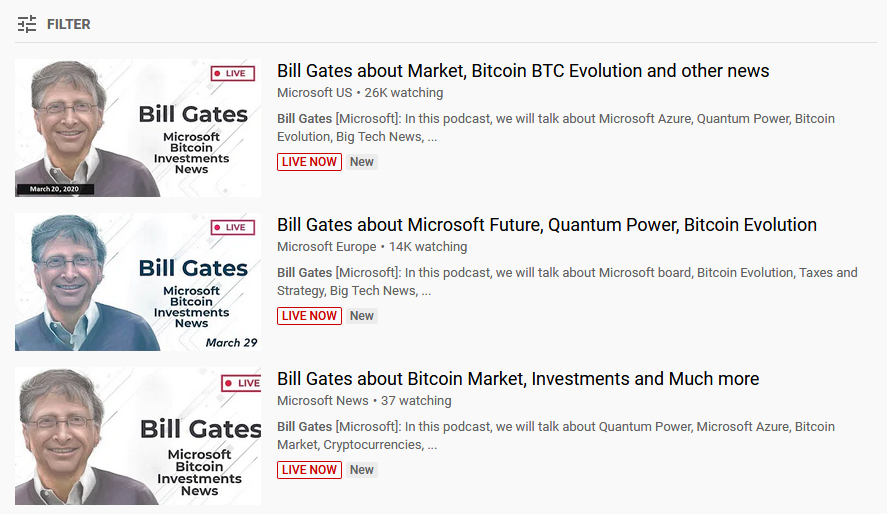
Некий киберпреступник взломал официальные аккаунты Microsoft на YouTube, после чего загрузил мошеннические видео, посвящённые криптовалюте Ponzi. Сам взлом произошёл приблизительно двадцать часов назад.

Подписчики официальных каналов Microsoft уже сообщили модераторам YouTube об инциденте.

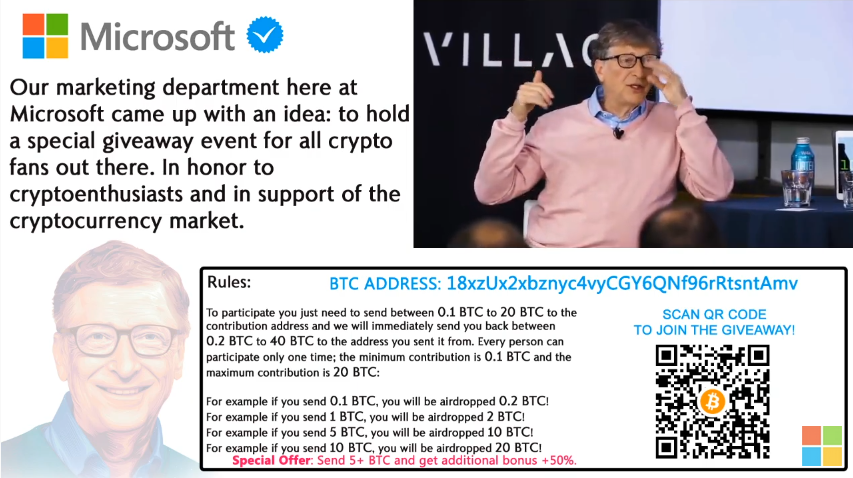
Помимо прочего, злоумышленник вёл трансляцию старого доклада Билла Гейтса, который датируется июнем 2019 года. В процессе взломавший аккаунты преступник просил подписчиков и зрителей принять участие в небольшом конкурсе.

Суть этого конкурса заключается в следующем: пользователь должен отправить небольшую сумму в цифровой валюте, чтобы затем удвоить свои средства. Конечно же, никто ничего не возвращал доверчивым людям.


Сообщается, что схема Ponzi транслировалась на следующих каналах YouTube: Microsoft US, Microsoft Europe, Microsoft News.

Адрес Bitcoin, указанный в стримах злоумышленника пока не получил никаких взносов — видимо, никто из подписчиков не купился на развод.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru