



Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Киберпреступная группировка FIN7 атакует организации, отправляя с помощью Почтовой службы США вредоносные USB-накопители. Эти устройства при подключении к компьютеру ведут себя как клавиатура, что позволяет злоумышленникам выполнять команды и устанавливать JavaScript-бэкдор.

О новых атаках сообщили представители ФБР, по словам которых преступники используют вредоносную программу GRIFFON.

Этот формат проникновения на устройства напоминает так называемый «lost USB», используемый пентестерами в своих целях. Об одной из последних атак FIN7 рассказали специалисты компании Trustwave, занимающейся кибербезопасностью.

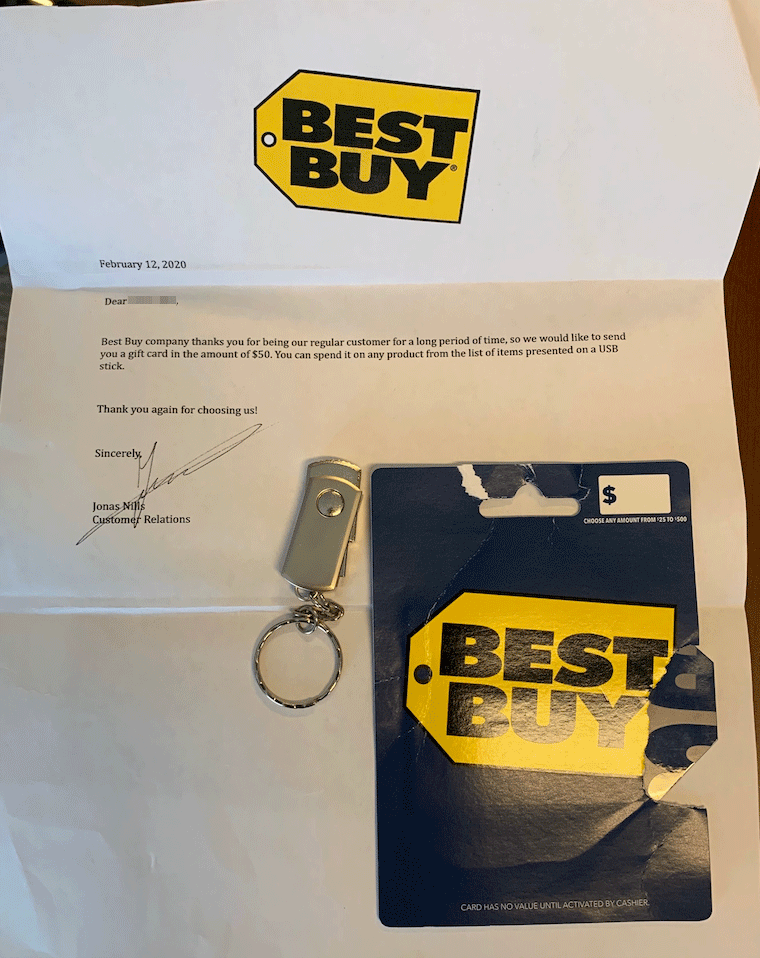
Один из клиентов Trustwave получил посылку якобы от сети магазинов Best Buy, которая предлагала подарочный сертификат на $50 по программе лояльности. В конверте также находилось USB-устройство, на котором должен быть размещён список продуктов, доступных для оплаты вышеупомянутым сертификатом.

Однако, судя по всему, это далеко не единичный случай. ФБР утверждает, что такие посылки получили самые разные организации: ритейл, рестораны, гостиничная сфера.

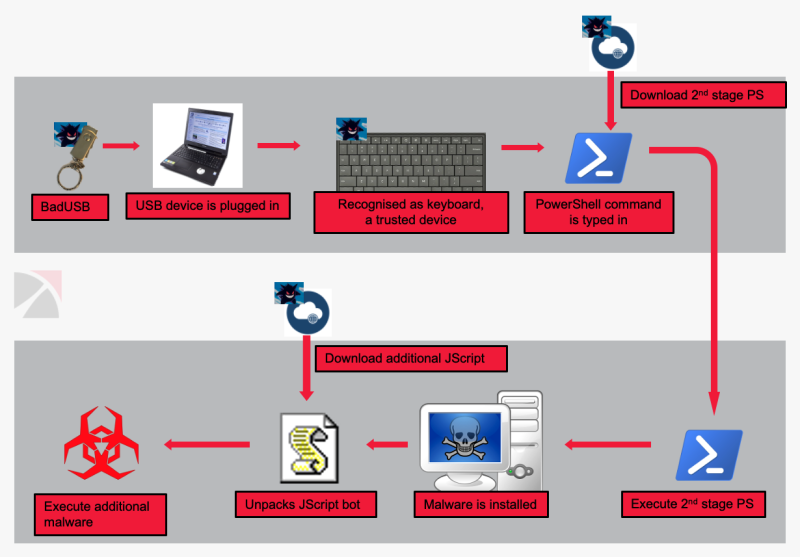
Самая главная составляющая атак — USB-накопитель — способен эмулировать нажатия клавиш клавиатуры. Таким образом, устройство может запускать команды PowerShell, помогающие загрузить вредоносную программу с командного сервера, которым управляют операторы FIN7. По словам ФБР, впоследствии флешка связывается с доменами и IP-адресами в России.

Команда Trustwave представила схему действия вредоносной кампании FIN7:

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru