



Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

В марте Apple устранила около 30 уязвимостей в мобильной операционной системе iOS, однако одна проблема безопасности всё же осталась без внимания. Непропатченная брешь затрагивает iOS 12.3.1 и выше и мешает VPN-сервисам шифровать трафик.

В результате из-за бага отдельные соединения могут обойти VPN-шифрование и раскрыть пользовательские данные и реальный IP-адрес.

Проблему безопасности обнаружил эксперт в области кибербезопасности из компании Proton. После этого команда ProtonVPN поставила в известность пользователей и поставщиков VPN.

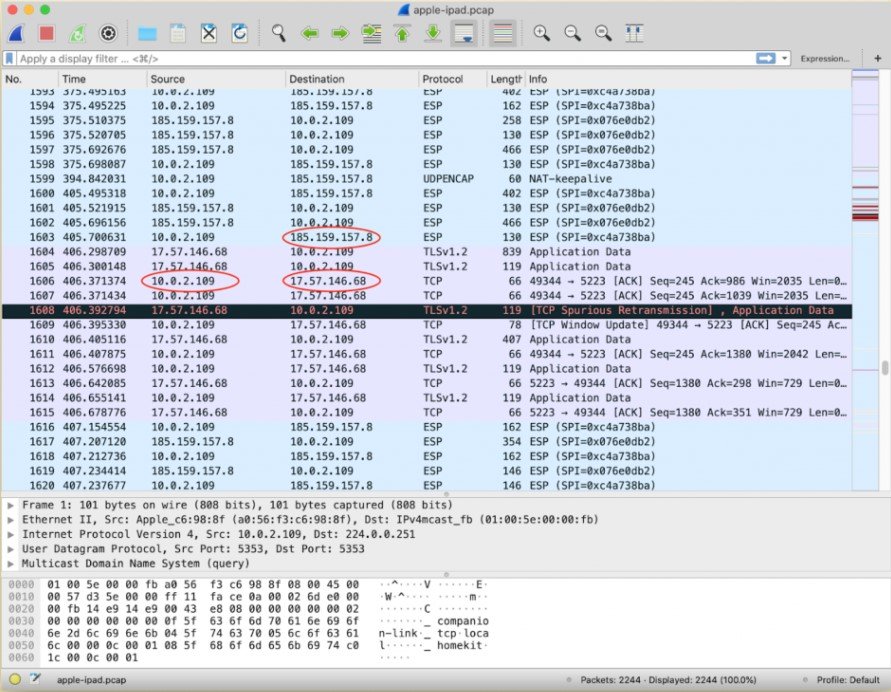
Уязвимость кроется в том, что система iOS не обрывает все существующие интернет-соединения при подключении к VPN. Таким образом, подключения не направляются чрез специальные серверы, а значит, они будут существовать за пределами туннеля VPN.

Такая ситуация может привести к серьёзным проблемам. Например, пользовательские данные могут быть открыты третьим лицам. Также баг раскрывает реальный IP-адрес, что позволяет потенциальному злоумышленнику узнать приблизительное местоположение жертвы.

Единственное, что нужно сделать Apple в этой ситуации — обрывать соединения, открытые до того, как был установлен VPN-туннель. А пока баг может затронуть любую службу или приложение, запущенное на iOS, включая мессенджеры.

Тем не менее есть метод, который поможет временно справиться с уязвимостью до выхода официального патча:

  1. Подключитесь к VPN-серверу.
  2. Включите авиарежим — это убьёт все существующие соединения и временно отключит VPN.
  3. Выключите авиарежим. VPN подключится заново.
Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru