



Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

В марте Apple устранила около 30 уязвимостей в мобильной операционной системе iOS, однако одна проблема безопасности всё же осталась без внимания. Непропатченная брешь затрагивает iOS 12.3.1 и выше и мешает VPN-сервисам шифровать трафик.

В результате из-за бага отдельные соединения могут обойти VPN-шифрование и раскрыть пользовательские данные и реальный IP-адрес.

Проблему безопасности обнаружил эксперт в области кибербезопасности из компании Proton. После этого команда ProtonVPN поставила в известность пользователей и поставщиков VPN.

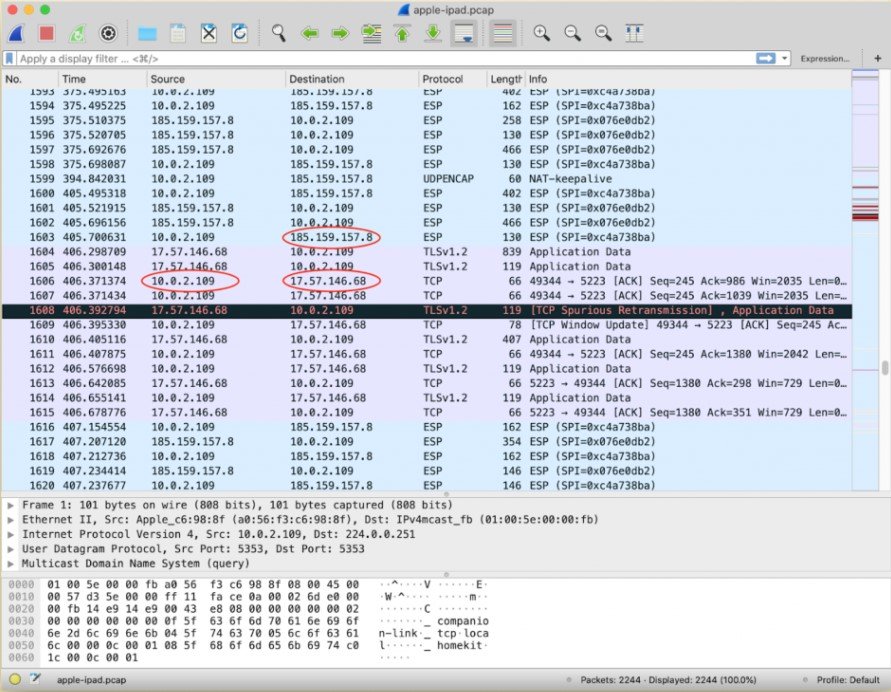
Уязвимость кроется в том, что система iOS не обрывает все существующие интернет-соединения при подключении к VPN. Таким образом, подключения не направляются чрез специальные серверы, а значит, они будут существовать за пределами туннеля VPN.

Такая ситуация может привести к серьёзным проблемам. Например, пользовательские данные могут быть открыты третьим лицам. Также баг раскрывает реальный IP-адрес, что позволяет потенциальному злоумышленнику узнать приблизительное местоположение жертвы.

Единственное, что нужно сделать Apple в этой ситуации — обрывать соединения, открытые до того, как был установлен VPN-туннель. А пока баг может затронуть любую службу или приложение, запущенное на iOS, включая мессенджеры.

Тем не менее есть метод, который поможет временно справиться с уязвимостью до выхода официального патча:

  1. Подключитесь к VPN-серверу.
  2. Включите авиарежим — это убьёт все существующие соединения и временно отключит VPN.
  3. Выключите авиарежим. VPN подключится заново.
Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru