



Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

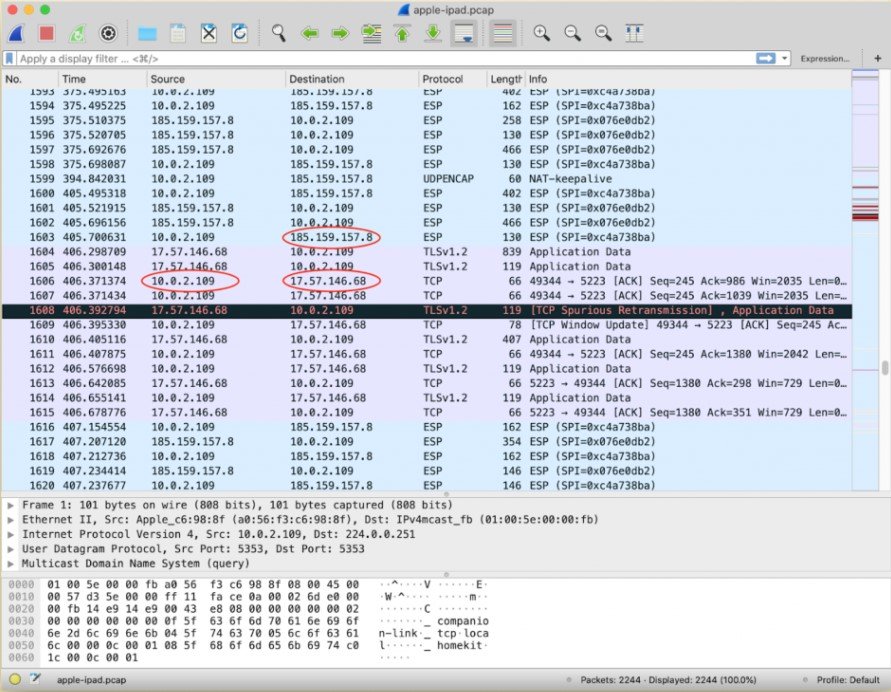
В марте Apple устранила около 30 уязвимостей в мобильной операционной системе iOS, однако одна проблема безопасности всё же осталась без внимания. Непропатченная брешь затрагивает iOS 12.3.1 и выше и мешает VPN-сервисам шифровать трафик.

В результате из-за бага отдельные соединения могут обойти VPN-шифрование и раскрыть пользовательские данные и реальный IP-адрес.

Проблему безопасности обнаружил эксперт в области кибербезопасности из компании Proton. После этого команда ProtonVPN поставила в известность пользователей и поставщиков VPN.

Уязвимость кроется в том, что система iOS не обрывает все существующие интернет-соединения при подключении к VPN. Таким образом, подключения не направляются чрез специальные серверы, а значит, они будут существовать за пределами туннеля VPN.

Такая ситуация может привести к серьёзным проблемам. Например, пользовательские данные могут быть открыты третьим лицам. Также баг раскрывает реальный IP-адрес, что позволяет потенциальному злоумышленнику узнать приблизительное местоположение жертвы.

Единственное, что нужно сделать Apple в этой ситуации — обрывать соединения, открытые до того, как был установлен VPN-туннель. А пока баг может затронуть любую службу или приложение, запущенное на iOS, включая мессенджеры.

Тем не менее есть метод, который поможет временно справиться с уязвимостью до выхода официального патча:

  1. Подключитесь к VPN-серверу.
  2. Включите авиарежим — это убьёт все существующие соединения и временно отключит VPN.
  3. Выключите авиарежим. VPN подключится заново.
Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru