



Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Киберпреступники переключились на взлом домашних маршрутизаторов, с помощью которых они перенаправляют жертву на вредоносные сайты, где якобы размещена актуальная информация о новом коронавирусе COVID-19.

Попав на такой ресурс, пользователь рискует, поскольку злоумышленники пытаются выкрасть пароли и учётные данные от криптовалютных кошельков.

Как сообщили специалисты антивирусной компании Bitdefender, преступники атакуют маршрутизаторы Linksys. По другой информации, под угрозой также роутеры от D-Link.

Исследователи пока не до конца понимают, как именно злоумышленники взламывают устройства. Одна из версий — атакующие угадывают пароли, защищающие консоль удалённого управления роутеров. Также преступники вполне могут «зайти со стороны» облачных аккаунтов пользователей устройств от Linksys.

Проникнув в систему маршрутизатора, операторы переназначают серверы DNS — в принципе, стандартная техника, позволяющая перенаправить жертву на сайты, распространяющие вредоносные программы или похищающие данные.

При этом злоумышленники придумали интересный метод обхода предупреждений браузеров о недействительном TLS-сертификате. На вредоносных сайтах закрыт порт 443, передающий защищённый протоколом HTTPS трафик. Такой подход заставляет сайты подключаться по HTTP, а браузеры или почтовые клиенты не выводят предупреждений.

В настоящей кампании атакующие используют для редиректа следующие домены:

  • aws.amazon.com
  • goo.gl
  • bit.ly
  • washington.edu
  • imageshack.us
  • ufl.edu
  • disney.com
  • cox.net
  • xhamster.com
  • pubads.g.doubleclick.net
  • tidd.ly
  • redditblog.com
  • fiddler2.com
  • winimage.com

Злонамеренные IP-адреса — 109.234.35.230 и 94.103.82.249.

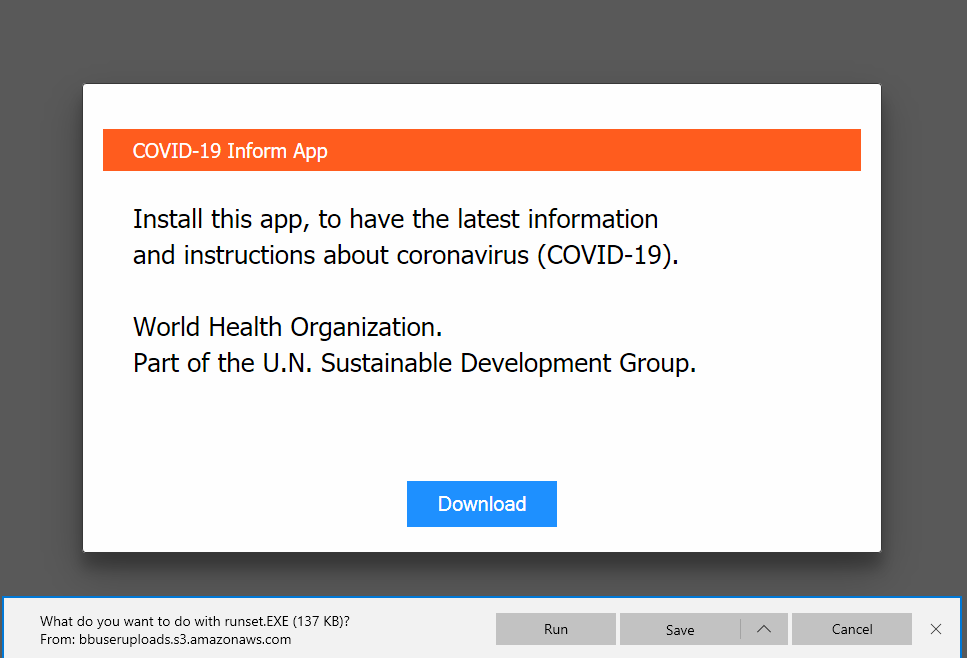
Зайдя на сайт киберпреступников, можно увидеть, что там предлагают скачать специальное приложение, которое снабдит пользователя актуальной информацией о распространении нового коронавируса, а также даст рекомендации и инструкции.

На деле же пользователь установить себе в систему вредоносную программу Oski.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru