



Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Хакеры взламывают роутеры, перенаправляя на сайты с тематикой COVID-19

Киберпреступники переключились на взлом домашних маршрутизаторов, с помощью которых они перенаправляют жертву на вредоносные сайты, где якобы размещена актуальная информация о новом коронавирусе COVID-19.

Попав на такой ресурс, пользователь рискует, поскольку злоумышленники пытаются выкрасть пароли и учётные данные от криптовалютных кошельков.

Как сообщили специалисты антивирусной компании Bitdefender, преступники атакуют маршрутизаторы Linksys. По другой информации, под угрозой также роутеры от D-Link.

Исследователи пока не до конца понимают, как именно злоумышленники взламывают устройства. Одна из версий — атакующие угадывают пароли, защищающие консоль удалённого управления роутеров. Также преступники вполне могут «зайти со стороны» облачных аккаунтов пользователей устройств от Linksys.

Проникнув в систему маршрутизатора, операторы переназначают серверы DNS — в принципе, стандартная техника, позволяющая перенаправить жертву на сайты, распространяющие вредоносные программы или похищающие данные.

При этом злоумышленники придумали интересный метод обхода предупреждений браузеров о недействительном TLS-сертификате. На вредоносных сайтах закрыт порт 443, передающий защищённый протоколом HTTPS трафик. Такой подход заставляет сайты подключаться по HTTP, а браузеры или почтовые клиенты не выводят предупреждений.

В настоящей кампании атакующие используют для редиректа следующие домены:

  • aws.amazon.com
  • goo.gl
  • bit.ly
  • washington.edu
  • imageshack.us
  • ufl.edu
  • disney.com
  • cox.net
  • xhamster.com
  • pubads.g.doubleclick.net
  • tidd.ly
  • redditblog.com
  • fiddler2.com
  • winimage.com

Злонамеренные IP-адреса — 109.234.35.230 и 94.103.82.249.

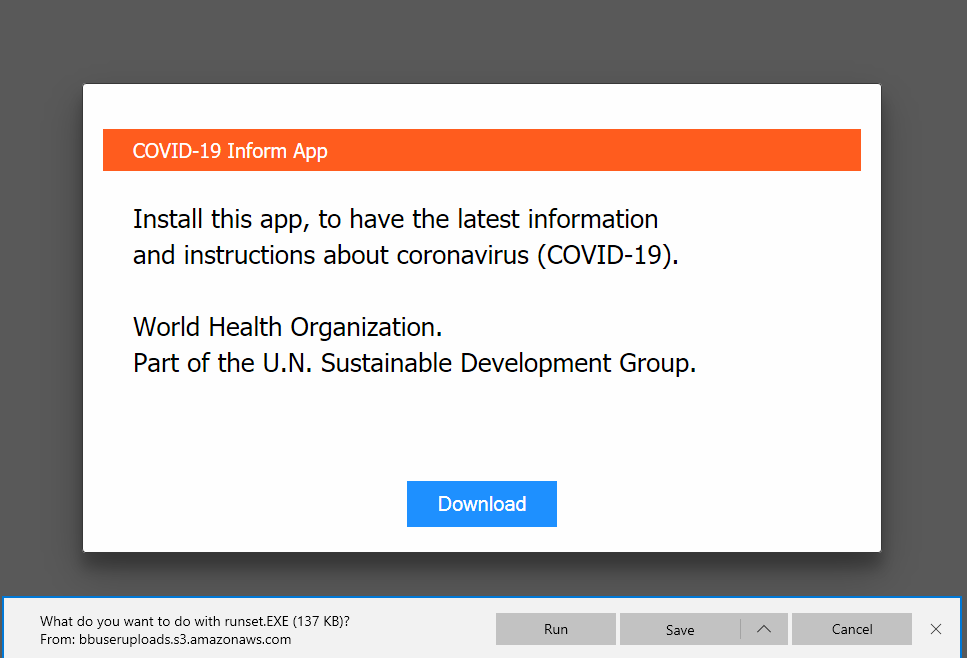
Зайдя на сайт киберпреступников, можно увидеть, что там предлагают скачать специальное приложение, которое снабдит пользователя актуальной информацией о распространении нового коронавируса, а также даст рекомендации и инструкции.

На деле же пользователь установить себе в систему вредоносную программу Oski.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru