



Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Кибермошенники настолько откровенно пытаются зацепиться за тему нового коронавируса COVID-19, что придумали специальный антивирус — Corona Antivirus. Этот фейковый софт используется в качестве прикрытия для бэкдора BlackNET.

Попав в систему жертвы, BlackNET открывает операторам удалённый доступ к заражённому устройству. Одновременно вредонос добавляет новый компьютер в бот-сеть.

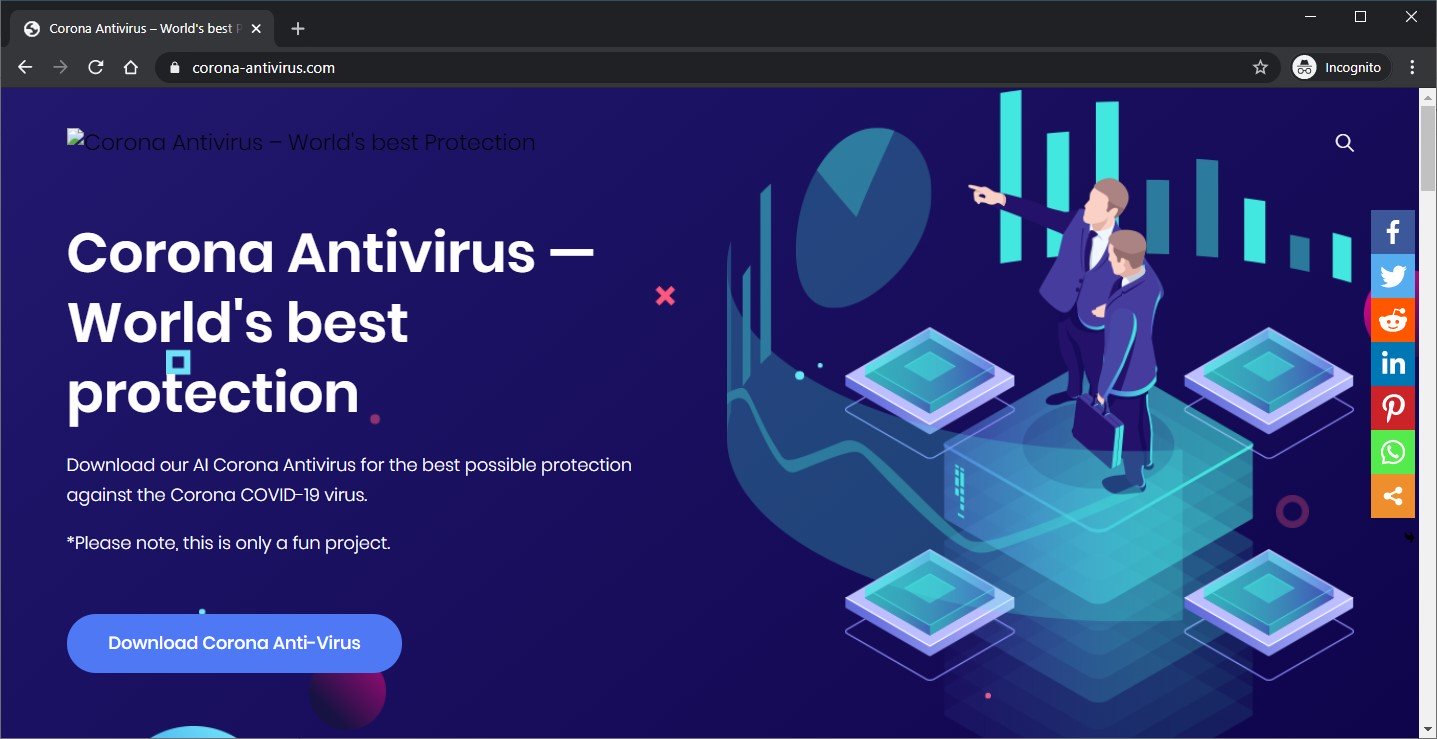
В Сети были зафиксированы два сайта, рекламирующих Corona Antivirus: antivirus-covid19[.]site и corona-antivirus[.]com. По сообщениям исследователей, первый ресурс уже выведен из строя, однако второй всё ещё работает.

«Скачайте наш Corona Antivirus, который поможет защититься от нового коронавируса COVID-19. Наши специалисты из Гарвардского университета долго работали над искусственным интеллектом, задача которого — бороться с вирусом с помощью мобильного приложения», — говорится на сайте.

Если доверчивый пользователь попадался на уловку, в систему скачивался исполняемый файл по ссылке antivirus-covid19[.]site/update.exe. После запуска на компьютер устанавливался бэкдор BlackNET, с подробным анализом которого можно ознакомиться по этой ссылке.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru