



Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

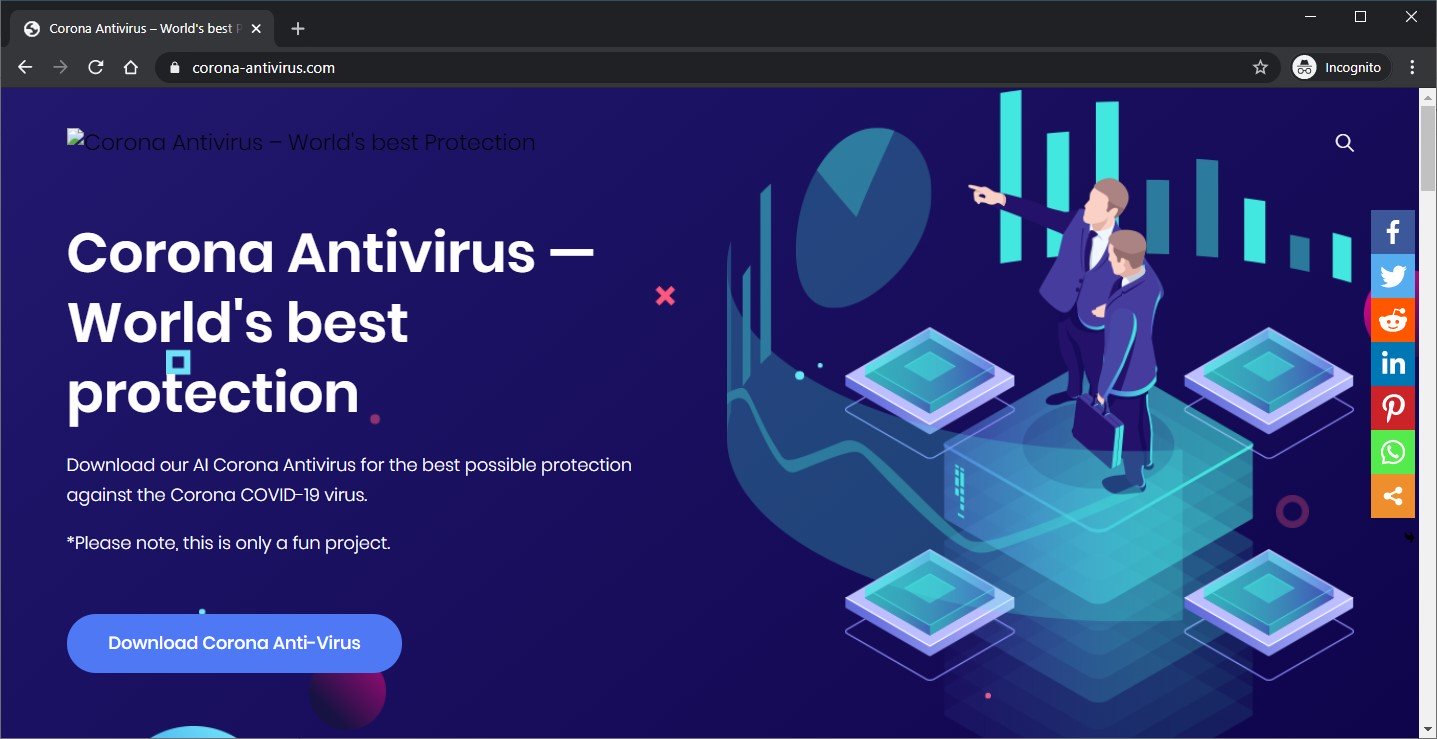
Кибермошенники настолько откровенно пытаются зацепиться за тему нового коронавируса COVID-19, что придумали специальный антивирус — Corona Antivirus. Этот фейковый софт используется в качестве прикрытия для бэкдора BlackNET.

Попав в систему жертвы, BlackNET открывает операторам удалённый доступ к заражённому устройству. Одновременно вредонос добавляет новый компьютер в бот-сеть.

В Сети были зафиксированы два сайта, рекламирующих Corona Antivirus: antivirus-covid19[.]site и corona-antivirus[.]com. По сообщениям исследователей, первый ресурс уже выведен из строя, однако второй всё ещё работает.

«Скачайте наш Corona Antivirus, который поможет защититься от нового коронавируса COVID-19. Наши специалисты из Гарвардского университета долго работали над искусственным интеллектом, задача которого — бороться с вирусом с помощью мобильного приложения», — говорится на сайте.

Если доверчивый пользователь попадался на уловку, в систему скачивался исполняемый файл по ссылке antivirus-covid19[.]site/update.exe. После запуска на компьютер устанавливался бэкдор BlackNET, с подробным анализом которого можно ознакомиться по этой ссылке.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru