



55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

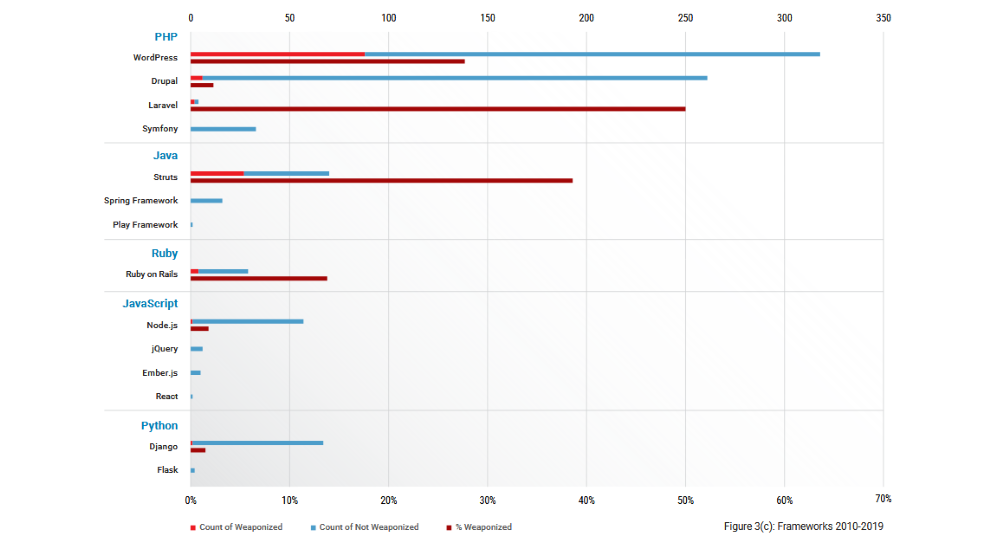
Исследование уязвимостей в веб-компонентах, длившееся с 2010 по 2019 год, дало интересные результаты. Оказалось, что около 55% багов, активно эксплуатируемых в атаках, приходятся на WordPress и Apache Struts.

Популярная система управления контентом (CMS) Drupal занимает третье место по количеству эксплуатируемых брешей. За ней идут Ruby on Rails и Laravel.

Согласно отчёту, подготовленному специалистами компании RiskSense, написанные на PHP и Java приложения чаще других содержат уязвимости, которые злоумышленники используют в атаках.

Наиболее безопасными, как показало исследование, оказались компоненты на JavaScript и Python, однако команда RiskSense полагает, что в ближайшие несколько лет написанные на этих языках приложения будут атаковаться чаще. Дело в том, что как JavaScript, так и Python завоёвывают всё большую популярность.

Эксперты также подчеркнули, что компаниям и пользователям стоит обратить внимание на Node.js и Django, поскольку это самые уязвимые фреймворки JavaScript и Python.

Помимо уязвимых компонентов, исследователи RiskSense проанализировали типы самых популярных уязвимостей. Первое место, конечно же, досталось межсайтовому скриптингу (XSS) — эти бреши чаще других выявляли в 10-х годах.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru