



55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

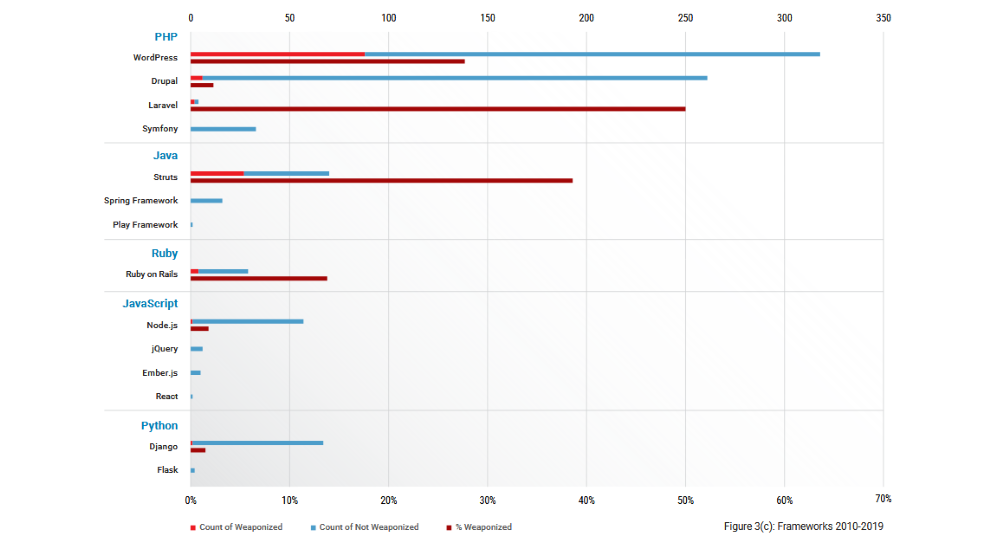
Исследование уязвимостей в веб-компонентах, длившееся с 2010 по 2019 год, дало интересные результаты. Оказалось, что около 55% багов, активно эксплуатируемых в атаках, приходятся на WordPress и Apache Struts.

Популярная система управления контентом (CMS) Drupal занимает третье место по количеству эксплуатируемых брешей. За ней идут Ruby on Rails и Laravel.

Согласно отчёту, подготовленному специалистами компании RiskSense, написанные на PHP и Java приложения чаще других содержат уязвимости, которые злоумышленники используют в атаках.

Наиболее безопасными, как показало исследование, оказались компоненты на JavaScript и Python, однако команда RiskSense полагает, что в ближайшие несколько лет написанные на этих языках приложения будут атаковаться чаще. Дело в том, что как JavaScript, так и Python завоёвывают всё большую популярность.

Эксперты также подчеркнули, что компаниям и пользователям стоит обратить внимание на Node.js и Django, поскольку это самые уязвимые фреймворки JavaScript и Python.

Помимо уязвимых компонентов, исследователи RiskSense проанализировали типы самых популярных уязвимостей. Первое место, конечно же, досталось межсайтовому скриптингу (XSS) — эти бреши чаще других выявляли в 10-х годах.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru