



Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

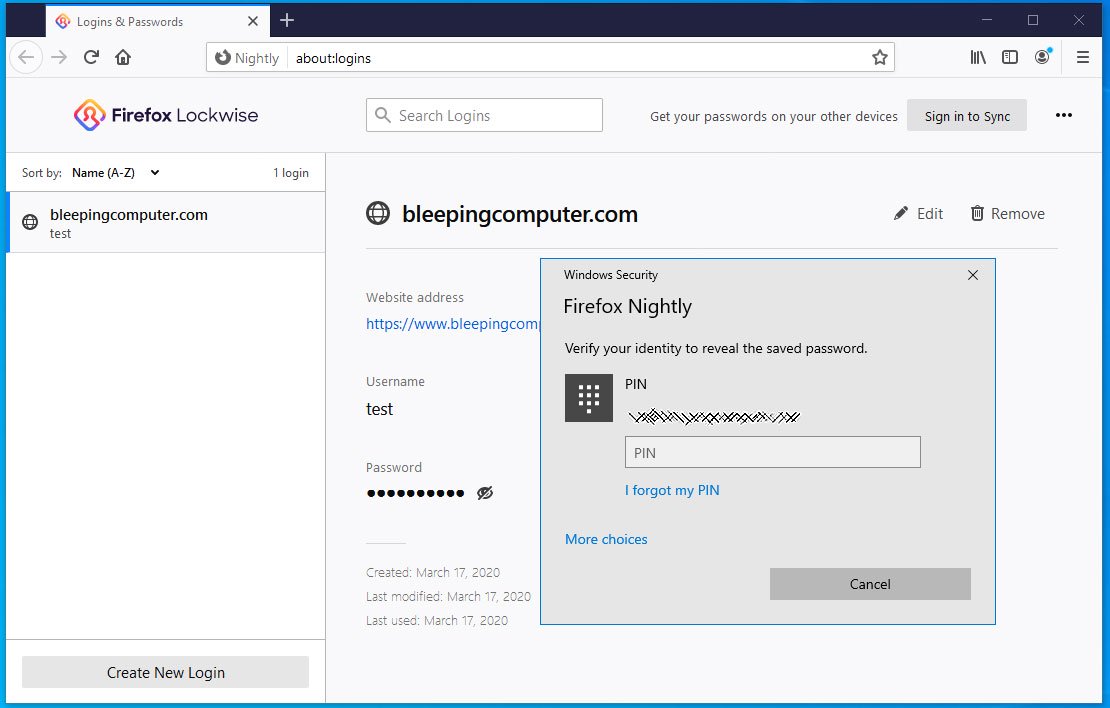
Разработчики компании Mozilla решили внести ряд изменений в свой менеджер паролей Firefox Lockwise. Теперь пользователи должны ввести учётные данные от Windows 10, чтобы получить доступ к сохранённым паролям.

Одной из основных проблем любого менеджера паролей считают отсутствие какой-либо защиты от лица, у которого есть локальный доступ к компьютеру.

Как только некий потенциальный злоумышленник получает физический доступ к устройству пользователя, в его руках оказываются все сохранённые учётные данные, которые, как правило, ничем не защищены.

Именно эту проблему Mozilla и планирует решить в сборке Mozilla Firefox Nightly 76.0a1. Принцип защиты паролей прост: когда пользователь Windows захочет просмотреть, скопировать или изменить учётные данные в менеджере Lockwise, ему потребуется ввести имя и пароль от самой Windows 10.

Если не ввести пароль, PIN-код или не пройти любой другой настроенный метод аутентификации, Lockwise не позволит получить доступ к сохранённым учётным данным.

Со стороны данный метод выглядит как вполне логичная мера защиты паролей, однако есть и свои минусы — не очень удобно каждый раз вводить имя и пароль Windows, особенно если вы часто обращаетесь к сохранённым учётным данным.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru