



Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

Mozilla защитит менеджер паролей Firefox учётными данными Windows 10

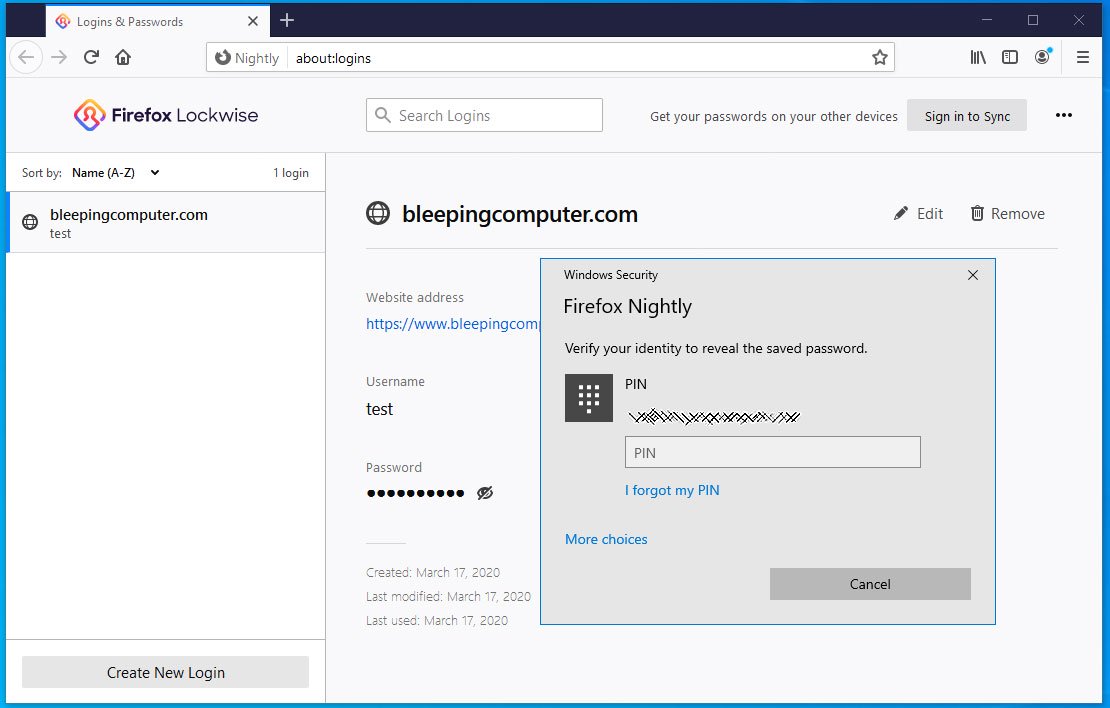
Разработчики компании Mozilla решили внести ряд изменений в свой менеджер паролей Firefox Lockwise. Теперь пользователи должны ввести учётные данные от Windows 10, чтобы получить доступ к сохранённым паролям.

Одной из основных проблем любого менеджера паролей считают отсутствие какой-либо защиты от лица, у которого есть локальный доступ к компьютеру.

Как только некий потенциальный злоумышленник получает физический доступ к устройству пользователя, в его руках оказываются все сохранённые учётные данные, которые, как правило, ничем не защищены.

Именно эту проблему Mozilla и планирует решить в сборке Mozilla Firefox Nightly 76.0a1. Принцип защиты паролей прост: когда пользователь Windows захочет просмотреть, скопировать или изменить учётные данные в менеджере Lockwise, ему потребуется ввести имя и пароль от самой Windows 10.

Если не ввести пароль, PIN-код или не пройти любой другой настроенный метод аутентификации, Lockwise не позволит получить доступ к сохранённым учётным данным.

Со стороны данный метод выглядит как вполне логичная мера защиты паролей, однако есть и свои минусы — не очень удобно каждый раз вводить имя и пароль Windows, особенно если вы часто обращаетесь к сохранённым учётным данным.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru