



В WordPress добавят функцию автообновления плагинов и тем оформления

В WordPress добавят функцию автообновления плагинов и тем оформления

В WordPress добавят функцию автообновления плагинов и тем оформления

Команда разработчиков WordPress работает над новым механизмом автообновления тем оформления и плагинов, которые любят устанавливать владельцы сайтов, работающих на этой CMS. Тем самым должна решиться проблема с атаками на эти компоненты.

Как правило, администраторы веб-ресурсов WordPress пользуются темами оформления и плагинами, которые в значительной степени способны расширить возможности онлайн-площадки.

При этом, однако, администраторы забывают обновлять установленные дополнения, что всегда создаёт дополнительный вектор атаки, — ведь в темах и плагинах тоже находят уязвимости.

В настоящее время функция автообновления имплементирована для плагинов. Сейчас разработчики готовят к выходу аналогичный механизм для тем.

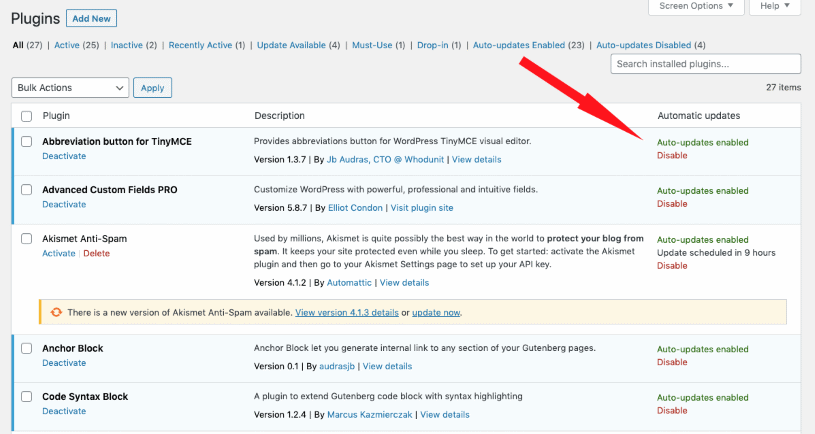
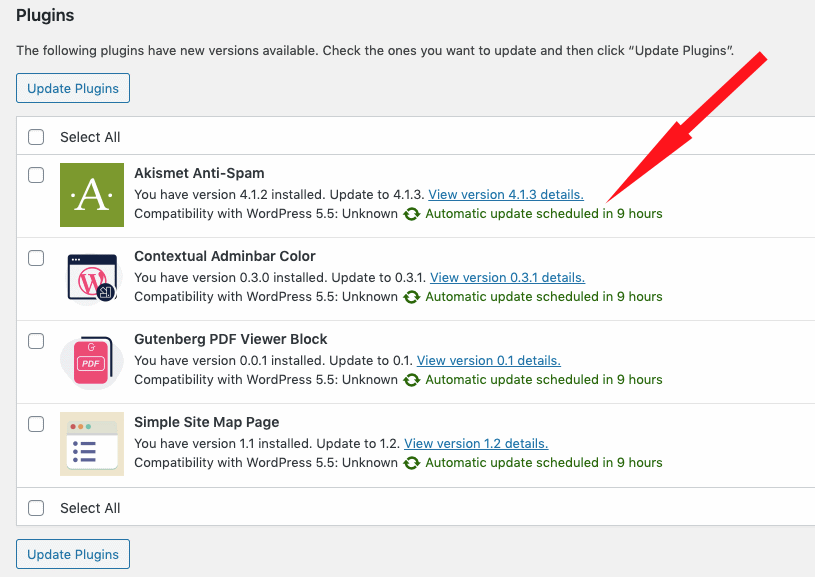
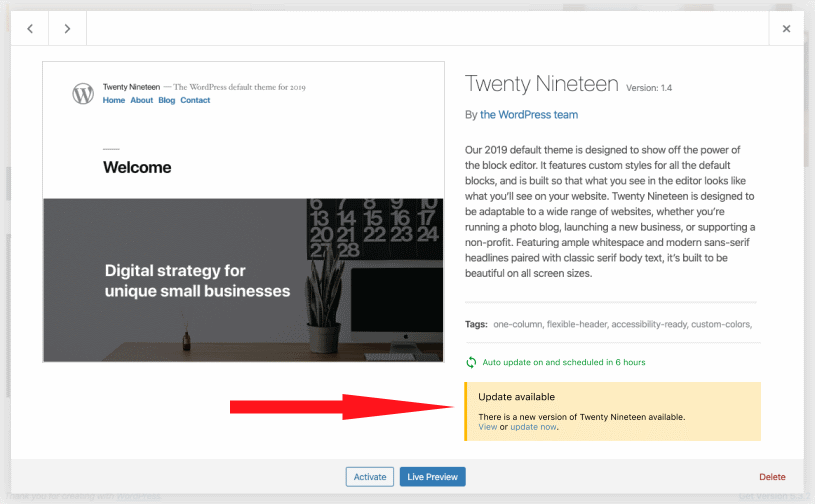
Как только новые функции запустят в стабильных релизах WordPress, пользователи этой CMS смогут настроить плагины и темы оформления на самостоятельное автоматическое обновление. На скриншотах ниже можно посмотреть, как будут выглядеть эти настройки (нажмите на картинку для увеличения):

Если ваш сайт работает на WordPress, и вы хотите попробовать новые возможности автообновления, можете установить специальный плагин.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru