


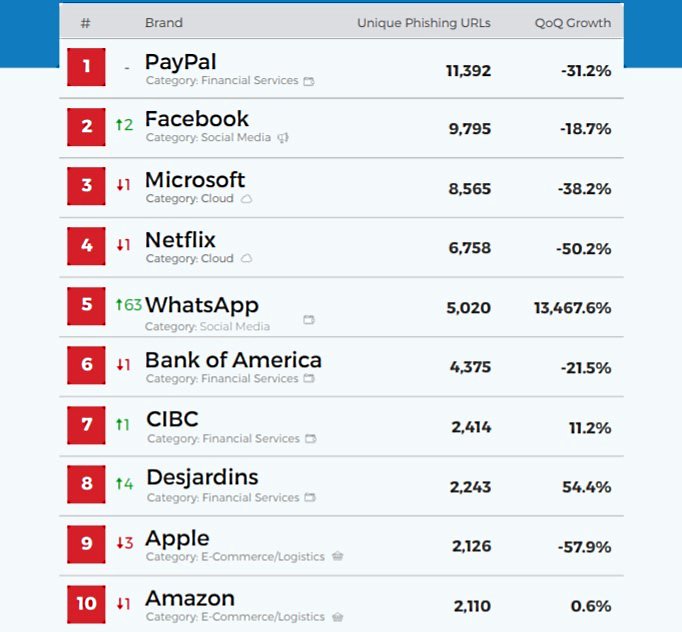

Число фишинговых URL в WhatsApp увеличилось на 13 467%

Число фишинговых URL в WhatsApp увеличилось на 13 467%

Число фишинговых URL в WhatsApp увеличилось на 13 467%

В четвёртом квартале 2019 года число фишинговых ссылок, передаваемых через мессенджер WhatsApp, увеличилось на 13 467%. Это огромный скачок в количестве уникальных вредоносных URL, с помощью которых злоумышленники атакуют пользователей.

О растущей угрозе рассказали исследователи из компании Vade Secure. Соответствующий отчёт экспертов освещает проблемы фишинговых URL.

WhatsApp за четвёртый квартал 2019 года набрал 5020 уникальных вредоносных ссылок. По данным Vade Secure, бренд мессенджера стал пятым по популярности у фишеров.

Исследователи считают, что таким скачком WhatsApp обязан группе Berbagi, которая рекламирует контент порнографического характера.

В целом общий рост числа фишинговых URL, передаваемых через социальные медиаресурсы, произошёл с третьего на четвёртый квартал. В третьем было зафиксировано 13,1% фишинговых атак, в четвёртом — 24,1%.

«Кроме того, злоумышленники взломали хостера 000webhost, на площадке которого размещали фишинговые страницы», — пишут эксперты.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru