



Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Исследователь в области безопасности указал на проблему Microsoft — корпорация пока не может должным образом управлять тысячами поддоменов. В результате злоумышленники могут получить над ними контроль и в дальнейшем использовать их в атаках на пользователей.

На лазейку для потенциальных киберпреступников обратил внимание Мишель Гаше, специалист в области кибербезопасности и разработчик из компании NIC.gp.

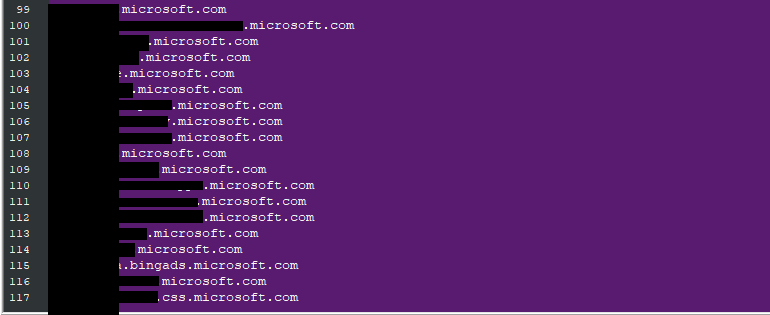
Оказалось, что на протяжении последних трёх лет Гаше сообщал о некорректно сконфигурированных субдоменах Microsoft. Вся суть крылась в неправильно настроенных DNS-записях.

При этом эксперт уточнил, что корпорация из Редмонда его просто игнорировала. Другими словами, либо Microsoft потихоньку устраняла бреши, либо просто не обращала внимания на отчёты Гаше.

После проверки исследователь выяснил, что Microsoft устранила уязвимости лишь у 5%-10% поддоменов. Всего за 2019 год Гаше направил Microsoft информацию о 259 неправильно сконфигурированных поддоменов microsoft.com.

Из этого числа техногигант исправил конфигурацию только у нескольких поддоменов. По словам самого Гаше, процент исправленных Microsoft конфигураций находится между 5 и 10.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru