



Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Исследователь в области безопасности указал на проблему Microsoft — корпорация пока не может должным образом управлять тысячами поддоменов. В результате злоумышленники могут получить над ними контроль и в дальнейшем использовать их в атаках на пользователей.

На лазейку для потенциальных киберпреступников обратил внимание Мишель Гаше, специалист в области кибербезопасности и разработчик из компании NIC.gp.

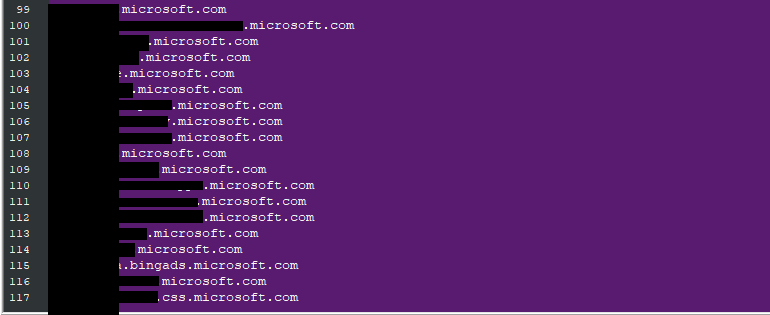
Оказалось, что на протяжении последних трёх лет Гаше сообщал о некорректно сконфигурированных субдоменах Microsoft. Вся суть крылась в неправильно настроенных DNS-записях.

При этом эксперт уточнил, что корпорация из Редмонда его просто игнорировала. Другими словами, либо Microsoft потихоньку устраняла бреши, либо просто не обращала внимания на отчёты Гаше.

После проверки исследователь выяснил, что Microsoft устранила уязвимости лишь у 5%-10% поддоменов. Всего за 2019 год Гаше направил Microsoft информацию о 259 неправильно сконфигурированных поддоменов microsoft.com.

Из этого числа техногигант исправил конфигурацию только у нескольких поддоменов. По словам самого Гаше, процент исправленных Microsoft конфигураций находится между 5 и 10.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru