В планшете ПКЗ 2020 установлен сертифицированный ФСБ России АПМДЗ класса 1Б: «Аккорд-АМДЗ» на базе контроллера Аккорд-GXM.2, (сертификат СФ/527-3214 от 10.10.2017 года), а значит, на этом планшете может быть установлено и использоваться любое СКЗИ, имеющее вариант исполнения, для которого в качестве АПМДЗ в формуляре на СКЗИ указан Аккорд-АМДЗ (в том числе от следующих вендоров: С-Терра, КриптоПро, ТСС, ЛИССИ-Софт, ИнфоТеКС и др.).
СКЗИ может устанавливаться самостоятельно, обновляться в установленном порядке или заменяться на другое - планшет ПКЗ 2020 – это платформа «СКЗИ ready».
Системные интеграторы могут строить собственные решения на платформе планшета ПКЗ 2020, специализируя его для различных задач либо оснащая универсальной вычислительной средой.
Конечные пользователи могут строить на этой платформе собственную персональную вычислительную среду в соответствии со своими требованиями.
Характеристики планшета соответствуют всем современным требованиям, извлечение Wi-Fi-модуля и отключение LTE не требуются.
- Форм-фактор: планшет-трансформер (планшет + клавиатура)
- Размер экрана: 11,6 дюйма
- Разрешение экрана: 1920 x 1080
- Автоповорот: есть
- Аккумулятор: 9600 мАч, Li-Ion, что обеспечивает работу без подзарядки в течение всего дня
- Процессор: Intel® Celeron® N3450
- Видеоускоритель: Intel® HD Graphics 500
- ОЗУ: 8 ГБ
- Встроенная память: 64 ГБ
- Сенсорный экран: есть, 10 точек
- Основная камера: 8 МПк
- Дополнительная камера: 6 МПк
- Динамики: встроенные, стерео
- Микрофон: встроенный
- Встроенный модем: 3G+LTE
- (передача данных)
- WiFi: 802.11 a/b/g/n/ac
- Bluetooth: 4.0
- Разъем карты памяти: MicroSD, не более 64 ГБ
- USB: 2 x USB3.0
- Разъем гарнитуры: 3,5 мм
- ОС: Windows x64 8.1 и выше, Linux x86-64 с версией ядра выше 4.0
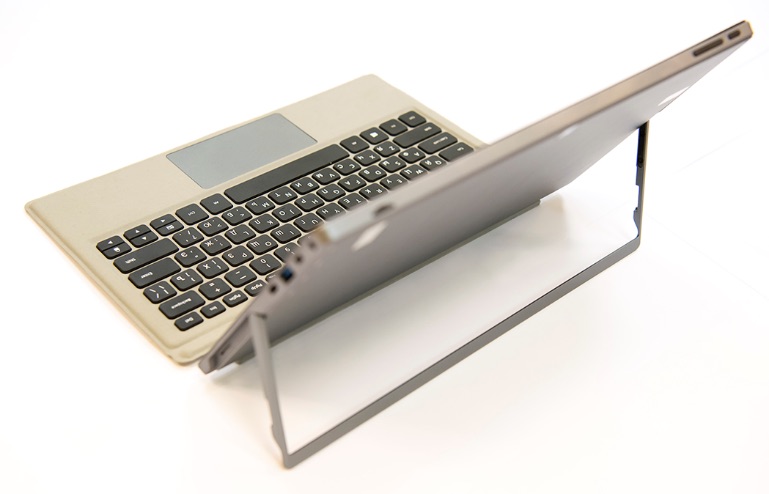
В чем, собственно, сенсационность новинки
Проблема СКЗИ высокого класса на планшете до сих пор считалась нерешаемой, так как СКЗИ высокого класса требует создания среды функционирования криптографии (СФК) с применением АПМДЗ, сертифицированного ФСБ России, которое, в свою очередь, в терминологии ФСТЭК России может быть только СДЗ уровня платы расширения.
Если с тем, чтобы выбрать АПМДЗ (в терминологии ФСБ России)/СДЗ (в терминологии ФСТЭК России) для создания СФК на большинстве моделей настольных компьютеров и серверов сегодня нет проблем (хуже обстоит дело с ноутбуками, но проблема решаема), то решить для планшетов до сих пор считалось невозможным. На то есть технические причины, которые сводятся к двум основным:
- Мало на каких планшетах есть свободный разъем m.2 с ключами А–Е. Это означает m.2 с выходом на интерфейс PCI, который необходим для работы СДЗ уровня платы расширения (АПМДЗ) в форм-факторе m.2 (о том, чтобы поместить в планшет какой-то еще вариант, трудно даже вести речь). Обычно имеющийся в планшете разъем m.2 имеет ключи вывода на SSD, то есть предназначен для работы с диском. Если же «нужный» m.2 есть в наличии, он, как правило, занят Wi-Fi-модулем, а вынимать из планшета Wi-Fi-модуль, разумеется, неприемлемо в абсолютном большинстве случаев.
- У планшетов совершенно иначе, чем у стационарных машин, реализовано управление питанием — в частности, режим «сна». И это делает неприменимыми на планшетах существующие в АПМДЗ механизмы реализации «сторожевого таймера» (тем более что в них вообще нет той цепи, разрыв которой осуществляет стандартная схема сторожевого таймера), требует изменения механизмов идентификации/аутентификации пользователя и т.д.
Как правило, задача в итоге решается тем, что используется СДЗ уровня BIOS. Однако такое СДЗ не подходит для создания СФК. Таким образом, для того чтобы на планшете можно было использовать криптографию приличного класса (КС2 и выше), необходимы и особенное СДЗ, и особенный планшет.
Подобрать такую пару самостоятельно — задача непростая и нелогичная для эксплуатирующей организации. Теперь в этом нет необходимости. ОКБ САПР разработан и производится планшет «СКЗИ ready», он называется ПКЗ 2020 и в нем реализована СФК на класс СКЗИ КС3. Никаких ограничений на применение Аккорд-АМДЗ, связанных с работой на планшете нет – могут использоваться все привычные виды идентификаторов пользователя, реализован соответствующий требованиям ФСБ России «сторожевой таймер», и т. д.
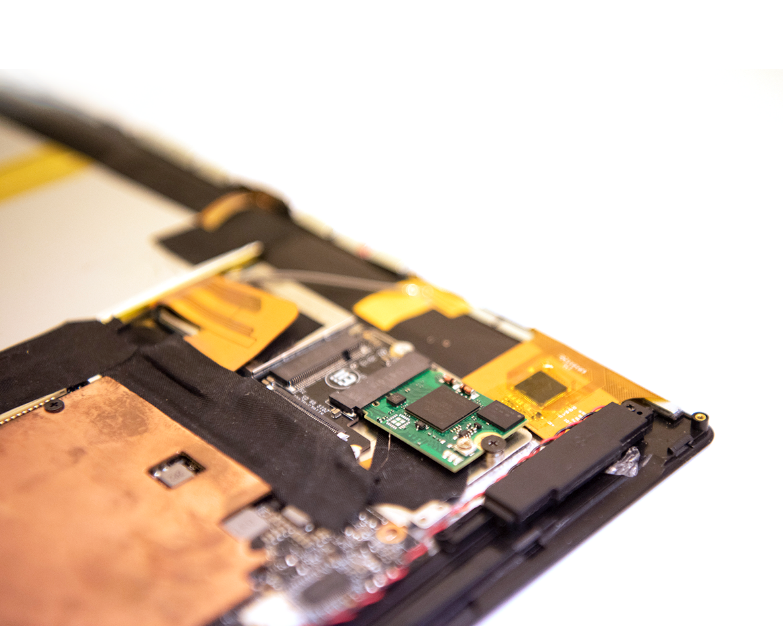
Аналоги решения на сегодняшний день неизвестны — как целиком, так и АПМДЗ в формате m.2, соответствующий требованиям ФСБ России в части управления питанием для планшетов.












