



Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Исследователи в области кибербезопасности выявили множество уязвимостей в реализации технологии «Bluetooth с низким энергопотреблением» (BLE) в электронных схемах System-on-a-Chip (однокристальная система, SoC).

Данные бреши эксперты объединили под общим названием SweynTooth. Находящийся в зоне действия Bluetooth атакующий может привести к сбою в работе уязвимых устройств.

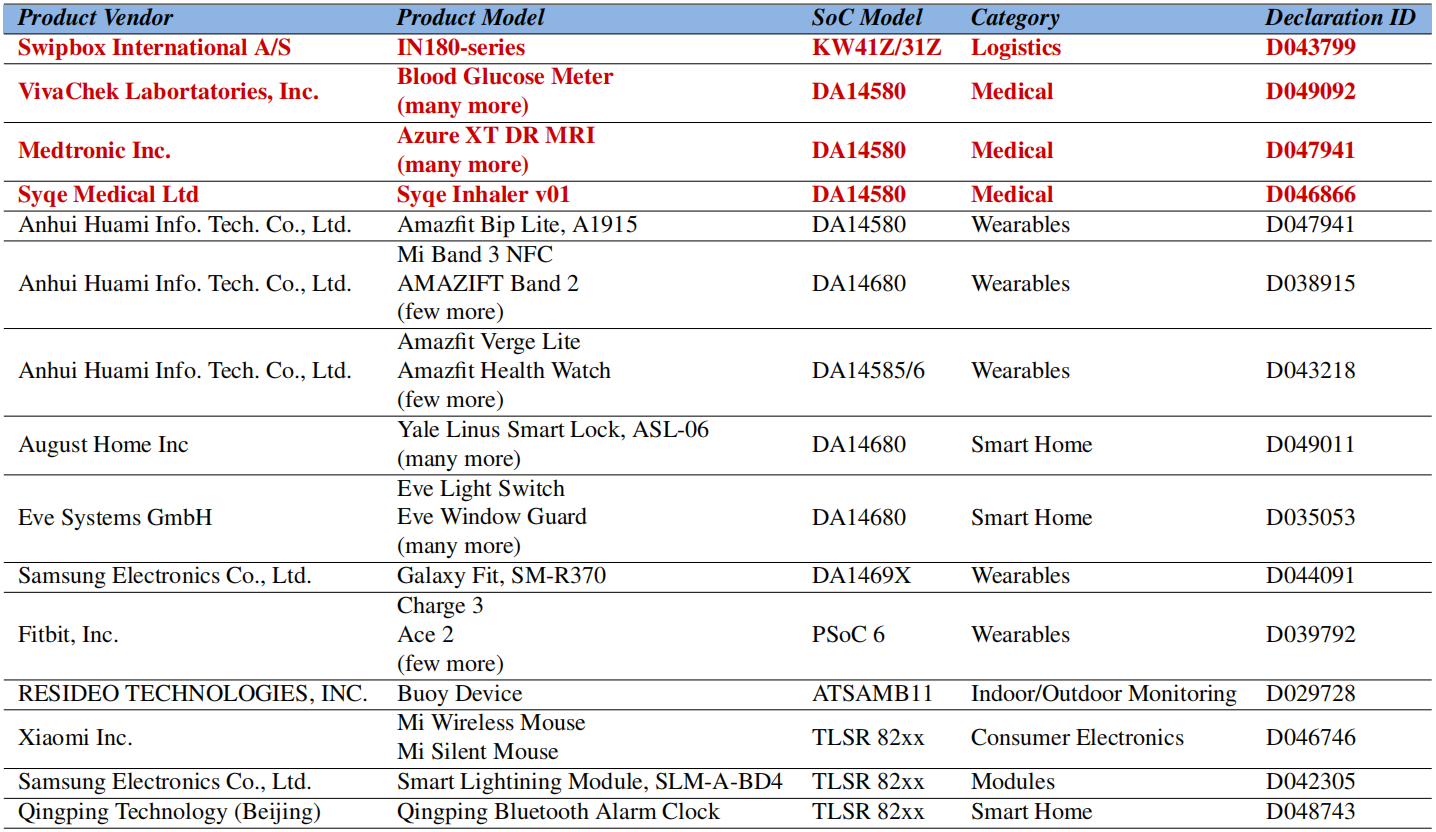
Работающие на SoC девайсы таких вендоров, как Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip, STMicroelectronics и Telink Semiconductor затронуты SweynTooth. В результате злоумышленник может принудительно перезагрузить устройства или обойти безопасный метод создания пары BLE.

Проблемы безопасности обнаружили трое специалистов из Сингапурского университета технологии и дизайна. Из 15 вендоров девять уже пропатчили свои устройства. Однако шесть до сих пор уязвимы перед атаками.

По словам исследователей, под угрозой также умные часы Fitbit Inspire, продукты для умного дома от Eve Systems, August Smart Lock и трекер потерянных вещей CubiTag.

Хуже всего, что описанные уязвимости также затрагивают и оборудование, используемое в сфере здравоохранения. Сбои в таких устройствах могут вызвать осложнения у пациентов и даже привести к смерти.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru