



Windows 10 навязывает Microsoft Edge в меню Пуск пользователям Firefox

Windows 10 навязывает Microsoft Edge в меню Пуск пользователям Firefox

Windows 10 навязывает Microsoft Edge в меню Пуск пользователям Firefox

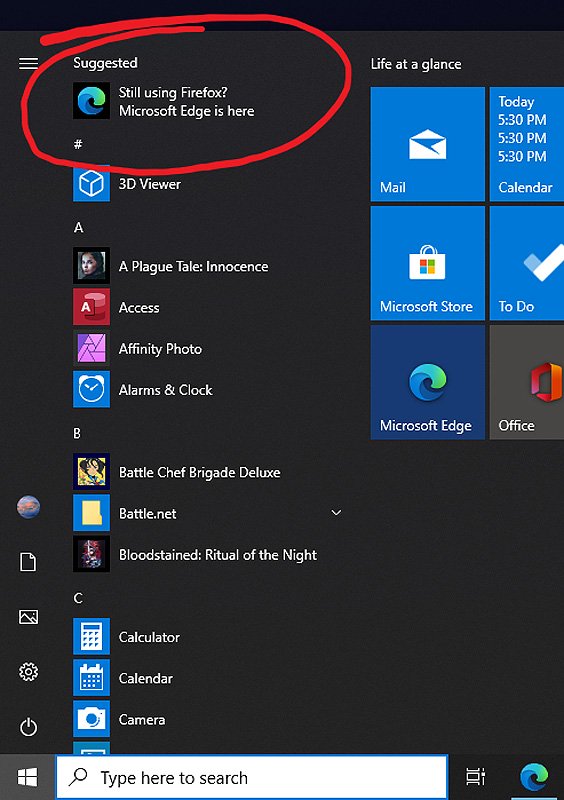
Microsoft отныне использует меню «Пуск» в Windows 10 для агрессивной рекламы Microsoft Edge — всем пользователям Firefox предлагают перейти на браузер от техногиганта.

Chromium-версия браузера Edge совсем недавно увидела свет. Само собой, Microsoft с того момента пытается всячески пересадить пользователей на свой интернет-обозреватель.

Теперь корпорация из Редмонда использует для агрессивного продвижения Edge меню «Пуск» — когда пользователь вводит там ключевые слова для поиска.

Согласно опубликованной на Reddit информации, Windows 10 предлагает перейти на Microsoft Edge, если в системе установлен браузер Firefox.

Соответствующее уведомление пользователи наблюдают в верхней части меню «Пуск», в нём говорится:

«Всё ещё используете Firefox? Microsoft Edge уже здесь».

Естественно, многим не понравится такая навязчивая реализация, однако у пользователей есть возможность отключить эти уведомления. Для этого в настройках операционной системы нужно найти пункт «Персонализация» > меню «Пуск», а затем отключить опцию «Отображать предложения в меню "Пуск"».

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru