



Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Израильские учёные описали и продемонстрировали новый способ кражи данных с физически изолированных компьютеров. Метод специалистов задействует настройки яркости LCD-дисплеев.

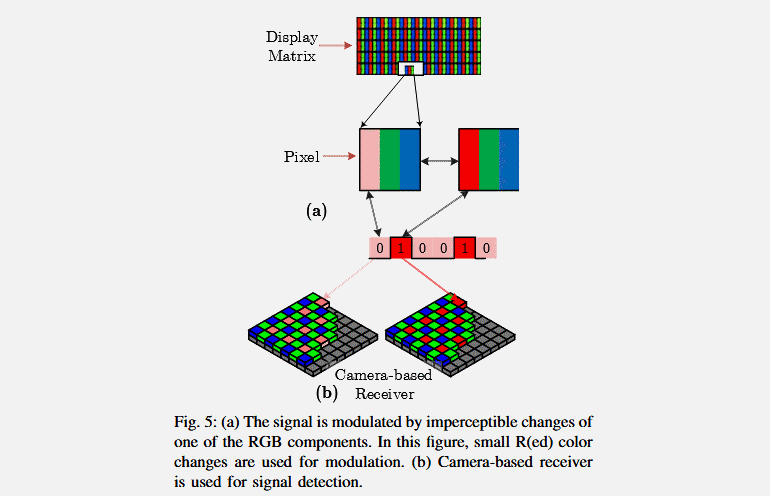
По словам представивших новую технику экспертов, в настройки яркости можно внести небольшие изменения, которые не распознает человеческий глаз. А вот специальный алгоритм сможет вычленить эти нюансы из видеопотока.

Статья учёных описывает новый метод кражи данных, однако изначально они предупреждают, что пользователям нечего опасаться — вряд ли киберпреступники будут пользоваться столь изощрёнными способами.

Разработанный вид атаки получил имя BRIGHTNESS, он создавался специально для физически изолированных компьютеров, которые не подключены к Сети. Подобные устройства, как правило, можно встретить в государственных учреждениях, где хранятся секретные документы.

Особо одарённые хакеры могут, конечно, заразить такие компьютеры через подключённый USB-накопитель, однако похитить данные с физически изолированного компьютера куда сложнее.

И здесь включились израильские учёные, которые якобы нашли способ извлечь данные с заражённых изолированных устройств.

Сам алгоритм выглядит приблизительно так:

  1. Хакеры заражают изолированную систему.
  2. Вредонос собирает все данные, которые необходимо похитить.
  3. Вредонос изменяет настройки яркости дисплея.
  4. Настройки регулируются таким образом, чтобы соответствовать бинарному шаблону 0/1, благодаря которому предаётся файл — один бит за раз.
  5. Далее идёт запись экрана заражённого компьютера.
  6. Видео анализируется, а файл собирается воедино за счёт анализа разных показателей яркости экрана.

На опубликованном специалистами видео показан сам процесс:

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru