



В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В новом отчёте VPNpro исследователи предупреждают о компании, связанной с правительством Китая и стоящей за разработкой 24 опасных Android-приложений. По словам специалистов, эти программы установили 382 миллиона пользователей.

Изначально все эти приложения были доступны в официальном магазине Google Play Store. После установки они запрашивали нетипичные разрешения в системе.

Исследователи из компании VPNpro, изучавшие активность китайских разработчиков, вышли на компанию Shenzhen HAWK, связанную с Hi Security и другими четырьмя девелоперами. Было установлено, что VPN-сервис от Hi Security запрашивает опасные разрешения на Android-устройствах.

В свою очередь, Shenzhen HAWK является филиалом TCL Corporation — корпорации, которой отчасти владеют власти Китая.

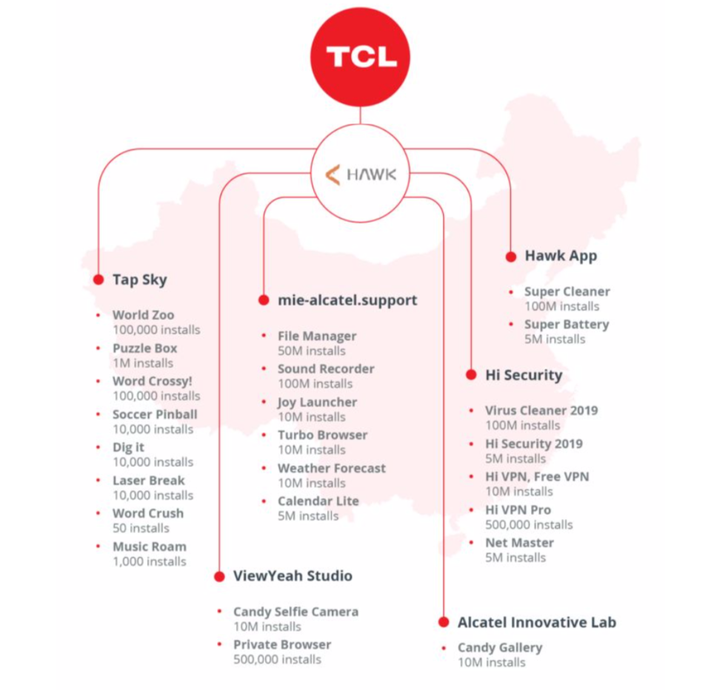
В опубликованном отчёте, команда VPNpro выделила пять разработчиков и 24 приложения, входящие в сеть Shenzhen HAWK.

Шесть из этих 24 программ запрашивали доступ к камере устройства, ещё две пытались добраться до функции звонков, 15 — к данным геолокации и внешнему хранилищу, 14 — к сбору данных о сети и девайсе пользователя. Ещё одно приложение пыталось записывать аудио и получить доступ к контактам.

Само собой, все собранные данные уходили прямиком на серверы разработчиков — другими словами, китайцам. Приводим полный список шпионских приложений вместе с разработчиками:

Tap Sky

  1. World Zoo
  2. Puzzle Box
  3. Word Crossy!
  4. Soccer Pinball
  5. Dig it
  6. Laser Break
  7. Word Crush
  8. Music Roam

Mie-Alcatel.Support

  1. File Manager
  2. Sound Recorder
  3. Joy Launcher
  4. Turbo Browser
  5. Weather Forecast
  6. Calendar Lite

ViewYeah Studio

  1. Candy Selfie Camera

Private Browser

Hawk App

  1. Super Cleaner
  2. Super Battery

Hi Security

  1. Virus Cleaner 2019
  2. Hi Security 2019
  3. Hi VPN, Free VPN
  4. Hi VPN Pro
  5. Net Master

Alcatel Innovative Lab

  1. Candy Gallery
Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru