



Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

С какой долей вероятности вы сможете вычислить фишинговое письмо? Большинство людей считают, что они без труда определят злонамеренные электронные сообщения, но на деле это не так — по данным Security.org, лишь 5% пользователей способны безошибочно распознать фишинг.

Исследователи оросили около тысячи человек, результаты многих могут удивить: 96% респондентов знали о фишинге, 88% считали, что могут вычислить такие письма.

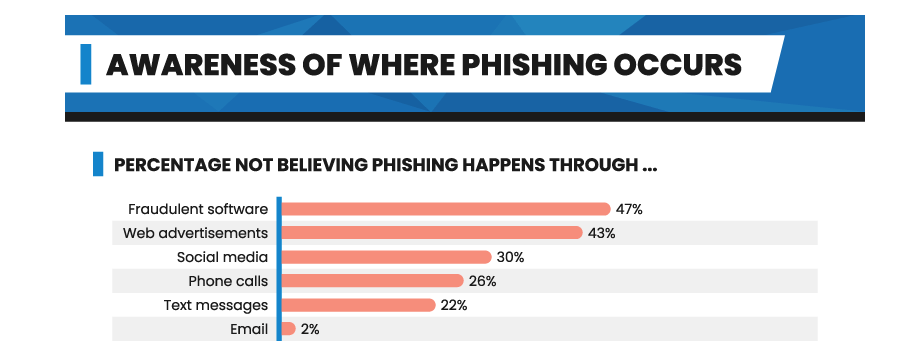
При этом 47% не подозревали, что фишинг можно осуществить через софт; 43% полагали, что рекламные объявления безопасны; а 30% опрошенных не догадывались, что площадки соцсетей могут быть источником фишинга.

Фишинг, бесспорно, считается одной из главных киберугроз на сегодняшний день. Так, в 2018 ФБР насчитало более 26 300 жертв данной формы атак. Фишинг прочно занимает место в топ-4 наиболее распространённых киберпреступлений.

Среди опубликованных результатов исследования интересно выделить одну инфографику, на которой отмечен процент пользователей, не подозревающих, что фишинг можно осуществить через софт или соцсети:

Но самый удручающий результат аналитики получили при вычислении процента людей, способных по-настоящему отличить фишинг от нормального письма. Таких набралось всего 5%.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru