



Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Команда разработчиков Kali Linux выпустила Kali Linux 2020.1. Эта версия отметилась переходом на пользователя по умолчанию, лишённого прав root, а также единым установочным образом, подходящим для всех сред рабочего стола.

Kali Linux по праву считается дистрибутивом для этичных хакеров. В первом релизе 2020 года разработчики усовершенствовали платформу для пентеста NetHunter, которая теперь может использоваться с Android-устройствами, не прошедшими процедуру рутинга.

В сравнении с прошлой версией (2019.4) в Kali Linux 2020.1 добавили несколько новых инструментов: cloud-enum, emailharvester, phpggc, sherlock и splinter.

Кроме того, разработчики проанализировали наиболее часто скачиваемые образы дистрибутива, чтобы создать единый для всех доступных сред рабочего стола — Xfce, GNOME, KDE, MATE или LXDE.

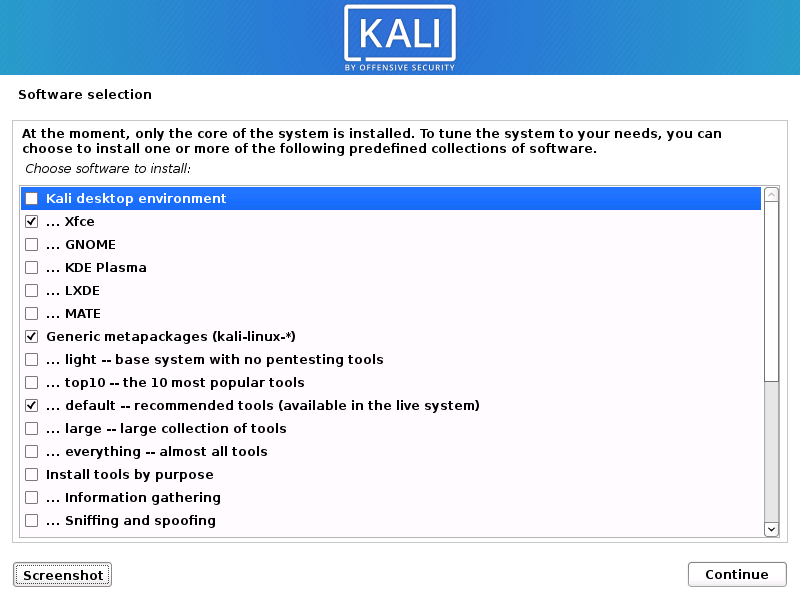
В результате новый образ можно использовать для установки ОС в офлайн-режиме, а среду рабочего стола выбрать в процессе установки. Также во время инсталляции вы сможете отметить только те инструменты, которые вам необходимы на данный момент.

Ещё одно важное нововведение — лишённый root-прав дефолтный пользователь, который теперь именуется kali. Напомним, что раньше Kali устанавливалась с root-пользователем по умолчанию.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru