



Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Команда разработчиков Kali Linux выпустила Kali Linux 2020.1. Эта версия отметилась переходом на пользователя по умолчанию, лишённого прав root, а также единым установочным образом, подходящим для всех сред рабочего стола.

Kali Linux по праву считается дистрибутивом для этичных хакеров. В первом релизе 2020 года разработчики усовершенствовали платформу для пентеста NetHunter, которая теперь может использоваться с Android-устройствами, не прошедшими процедуру рутинга.

В сравнении с прошлой версией (2019.4) в Kali Linux 2020.1 добавили несколько новых инструментов: cloud-enum, emailharvester, phpggc, sherlock и splinter.

Кроме того, разработчики проанализировали наиболее часто скачиваемые образы дистрибутива, чтобы создать единый для всех доступных сред рабочего стола — Xfce, GNOME, KDE, MATE или LXDE.

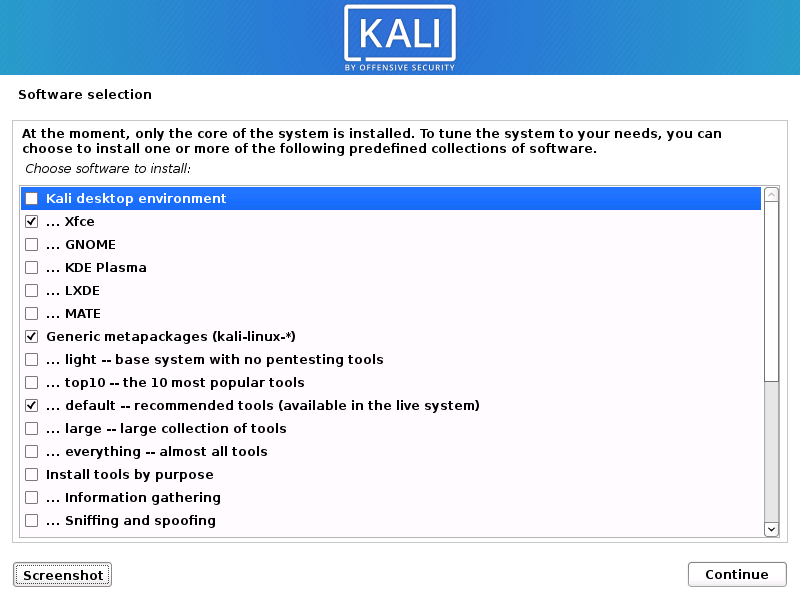
В результате новый образ можно использовать для установки ОС в офлайн-режиме, а среду рабочего стола выбрать в процессе установки. Также во время инсталляции вы сможете отметить только те инструменты, которые вам необходимы на данный момент.

Ещё одно важное нововведение — лишённый root-прав дефолтный пользователь, который теперь именуется kali. Напомним, что раньше Kali устанавливалась с root-пользователем по умолчанию.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru