



Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Вышла Kali Linux 2020.1, дефолтного пользователя лишили root-прав

Команда разработчиков Kali Linux выпустила Kali Linux 2020.1. Эта версия отметилась переходом на пользователя по умолчанию, лишённого прав root, а также единым установочным образом, подходящим для всех сред рабочего стола.

Kali Linux по праву считается дистрибутивом для этичных хакеров. В первом релизе 2020 года разработчики усовершенствовали платформу для пентеста NetHunter, которая теперь может использоваться с Android-устройствами, не прошедшими процедуру рутинга.

В сравнении с прошлой версией (2019.4) в Kali Linux 2020.1 добавили несколько новых инструментов: cloud-enum, emailharvester, phpggc, sherlock и splinter.

Кроме того, разработчики проанализировали наиболее часто скачиваемые образы дистрибутива, чтобы создать единый для всех доступных сред рабочего стола — Xfce, GNOME, KDE, MATE или LXDE.

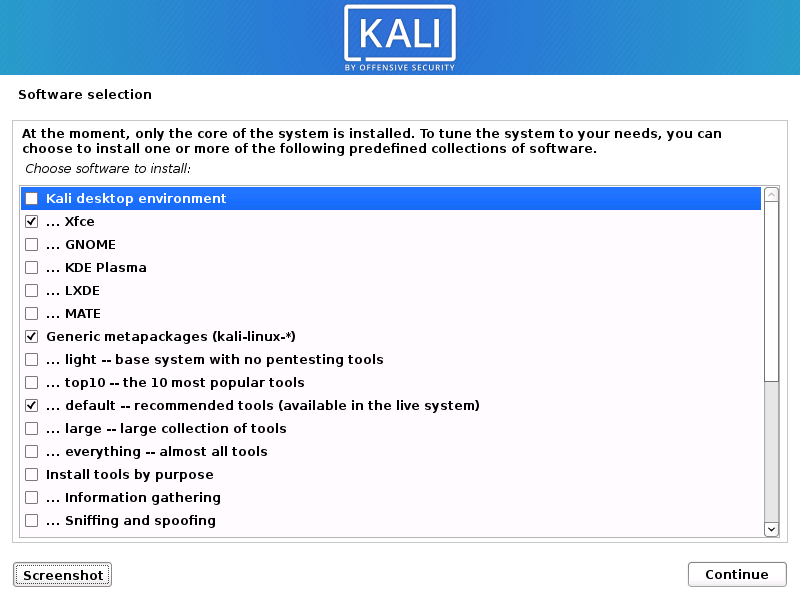
В результате новый образ можно использовать для установки ОС в офлайн-режиме, а среду рабочего стола выбрать в процессе установки. Также во время инсталляции вы сможете отметить только те инструменты, которые вам необходимы на данный момент.

Ещё одно важное нововведение — лишённый root-прав дефолтный пользователь, который теперь именуется kali. Напомним, что раньше Kali устанавливалась с root-пользователем по умолчанию.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru