



Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

В Google Play Store нашли набор приложений вида fleeceware. По данным исследователей в области кибербезопасности из компании Sophos, эти программы загрузили более 600 миллионов пользователей Android.

Приложения fleeceware — относительно новый вид нежелательных программ. Они привлекают пользователей бесплатным пробным периодом, а затем списывают большую сумму даже после удаления.

Авторы fleeceware используют в своих целях особенность работы пробных периодов приложений для Android. Напомним, что по умолчанию пользователю нужно отменить бесплатный период, чтобы деньги не ушли разработчику софта.

Если вы просто удалите такое приложение, пробный период будет всё равно считаться активным — следовательно, по его истечении с вашего счёта снимут деньги. Немногие знают о такой особенности, поэтому часто удивляются пропаже средств.

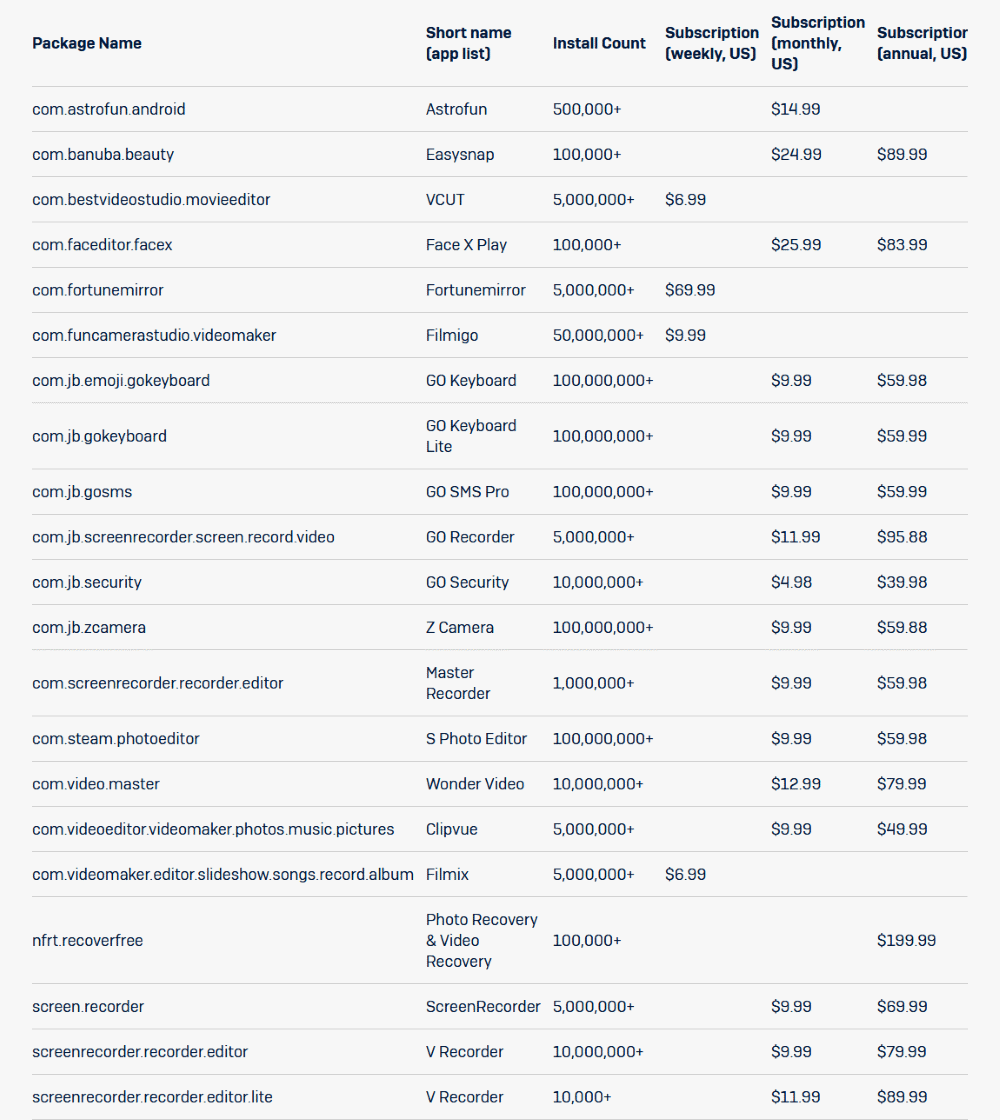
Специалисты Sophos выявили в официальном магазине приложений 24 программы, использующие вышеописанный механизм в ходе мошеннических действий. После бесплатного периода эти приложения снимают со счёта пользователя от 100 до 240 долларов.

Обнаруженные fleeceware якобы установили более 600 миллионов пользователей, однако в Sophos подчёркивают, что эта цифра может быть накручена за счёт сторонних сервисов.

Эксперты опубликовали таблицу, в которой приводятся имена и другие отличительные особенности злонамеренных fleeceware:

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru