



Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

В Google Play Store нашли набор приложений вида fleeceware. По данным исследователей в области кибербезопасности из компании Sophos, эти программы загрузили более 600 миллионов пользователей Android.

Приложения fleeceware — относительно новый вид нежелательных программ. Они привлекают пользователей бесплатным пробным периодом, а затем списывают большую сумму даже после удаления.

Авторы fleeceware используют в своих целях особенность работы пробных периодов приложений для Android. Напомним, что по умолчанию пользователю нужно отменить бесплатный период, чтобы деньги не ушли разработчику софта.

Если вы просто удалите такое приложение, пробный период будет всё равно считаться активным — следовательно, по его истечении с вашего счёта снимут деньги. Немногие знают о такой особенности, поэтому часто удивляются пропаже средств.

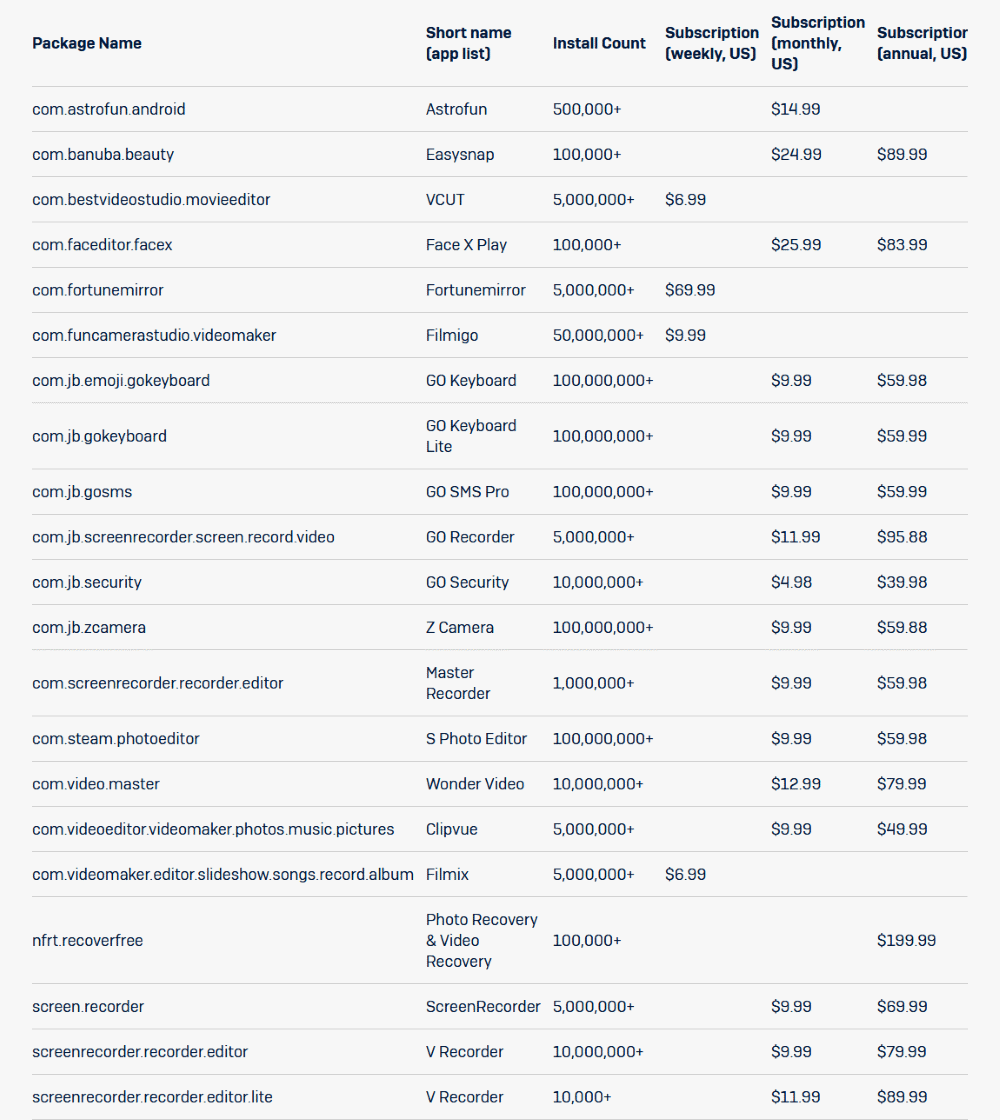
Специалисты Sophos выявили в официальном магазине приложений 24 программы, использующие вышеописанный механизм в ходе мошеннических действий. После бесплатного периода эти приложения снимают со счёта пользователя от 100 до 240 долларов.

Обнаруженные fleeceware якобы установили более 600 миллионов пользователей, однако в Sophos подчёркивают, что эта цифра может быть накручена за счёт сторонних сервисов.

Эксперты опубликовали таблицу, в которой приводятся имена и другие отличительные особенности злонамеренных fleeceware:

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru