



Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

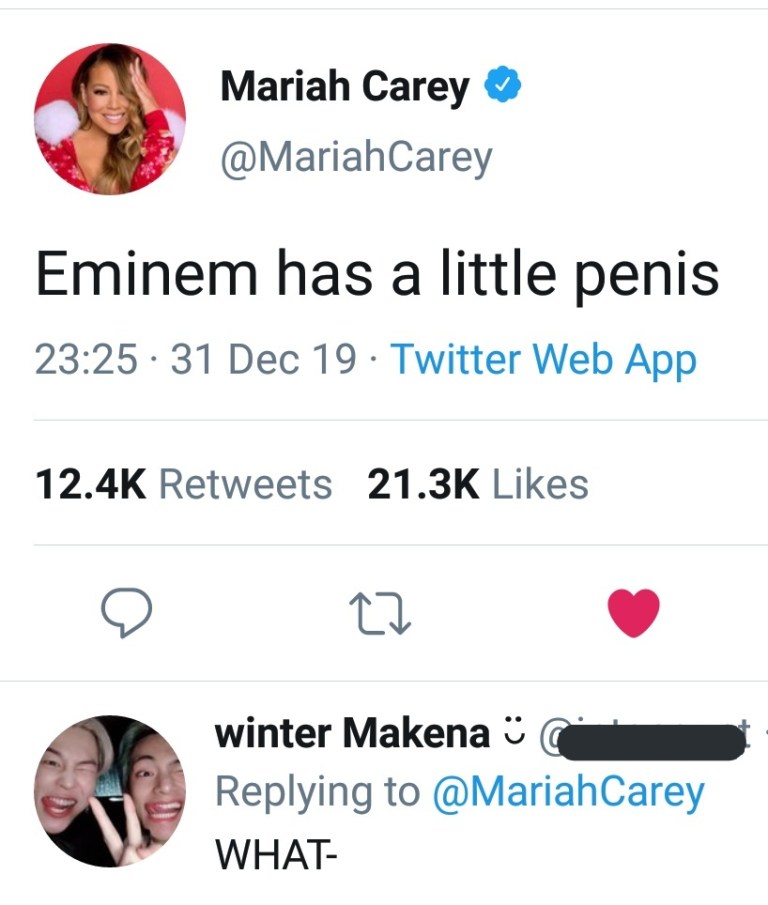
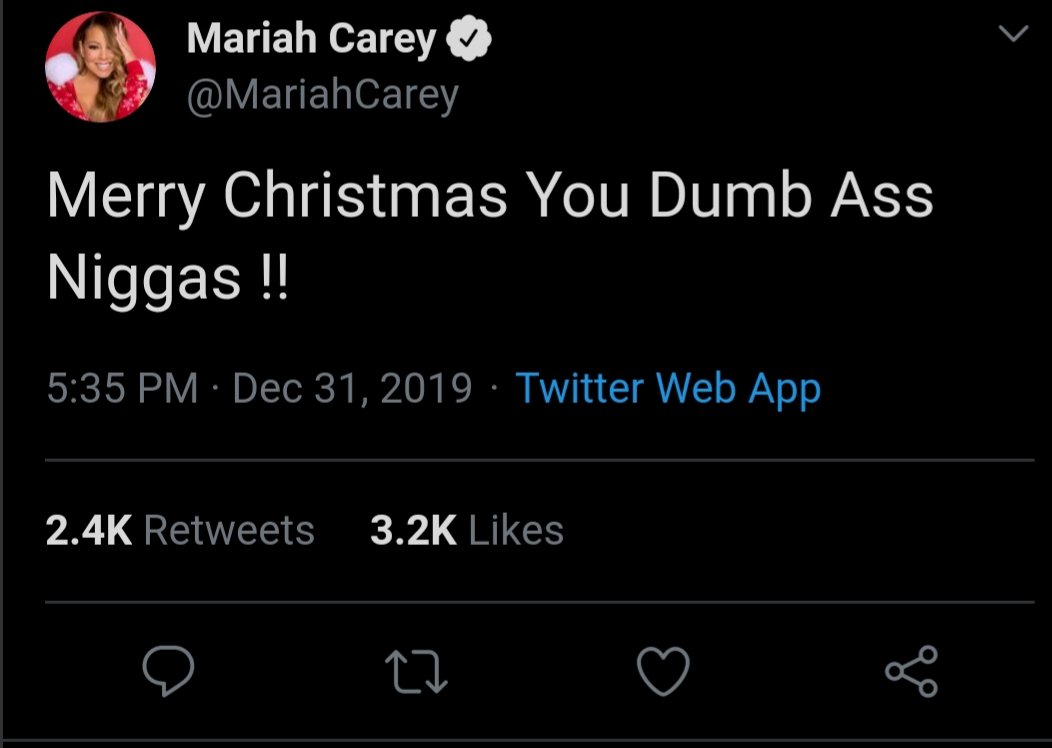
В канун Нового года неизвестные киберпреступники взломали Twitter-аккаунт популярной зарубежной певицы Мэрайи Кэри. В результате от лица знаменитости был опубликован ряд расистских твитов, а также оскорбления в адрес рэпера Эминема.

На момент проникновения злоумышленников число подписчиков аккаунта Кэри насчитывало 21,4 млн пользователей.

«Twitter-аккаунт, принадлежащий певице Мэрайи Кэри, был взломан 31 декабря во второй половине дня. Злоумышленники опубликовали несколько неприемлемых по содержанию твитов», — цитирует издание The Hollywood Reporter пресс-службу социальной сети.

По московскому времени инцидент произошёл около двух часов ночи, после чего в течение нескольких часов учётная запись публиковала оскорбительные твиты.

Предположительно, за компрометацией аккаунта стоит группировка Chuckling Squad, известная своими атаками на учётные записи знаменитых людей в Twitter. Именно эти киберпреступники взломали главу Twitter Джека Дорси.

Эксперты на данный момент затрудняются сказать, как именно хакерам удалось проникнуть в учётку госпожи Кэри. Вполне допустимо, что они использовали метод «подмены SIM-карты» (SIM-swapping) — как в случае с Дорси.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru