



Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Исследователи вредоносных программ наткнулись на новый инструмент финансово ориентированной киберпреступной группировки FIN7. С помощью этого инструмента злоумышленники загружают свежие версии бэкдора Carbanak.

Загрузчику присвоили имя BIOLOAD, на сегодняшний день его детектирует лишь малый процент защитных решений. Частично он похож на BOOSTWRITE, другую утилиты группы FIN7.

Новый вредонос в процессе своей работы задействует метод Windows, согласно которому операционная система ищет библиотеки DLL для последующей загрузки в программу. В этом случае атакующий может повысить свои права в системе и ещё плотнее внедриться в систему.

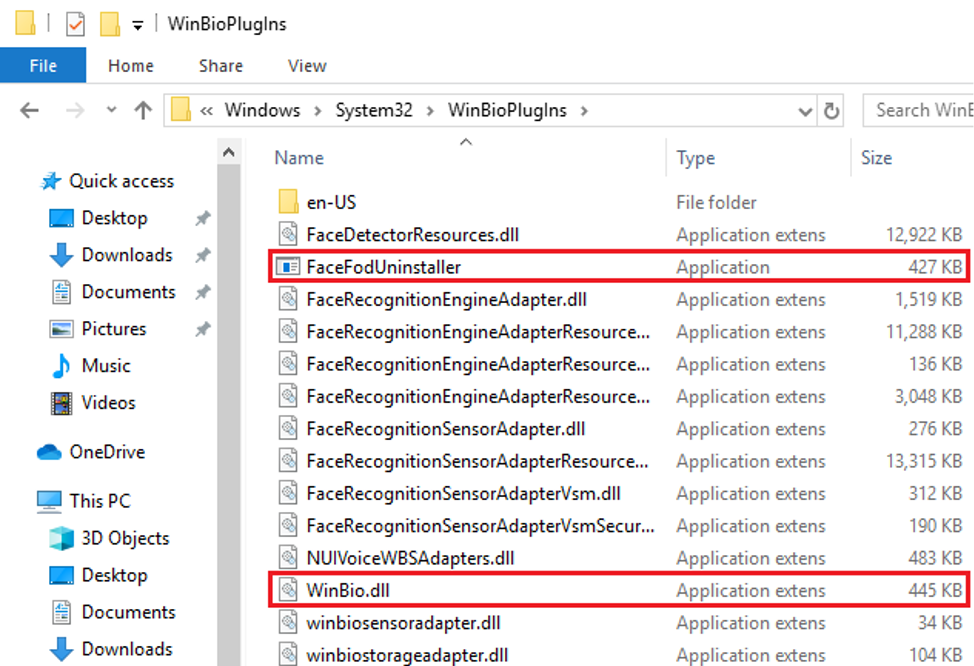
Платформа Fortinet enSilo для защиты конечных точек заблокировала вредоносную нагрузку в абсолютно легитимных процессах Windows. Если говорить конкретнее, защитное решение детектировало злонамеренную DLL в FaceFodUninstaller.exe  — этот файл присутствует на всех чистых инсталляциях ОС, начиная с Windows 10 1803.

«Что ещё привлекает преступников в этой схеме — исполняемый файл стартует от встроенного запланированного задания под названием FODCleanupTask. Таким образом, детектирование вредоноса существенно затрудняется», — описывает угрозу Fortinet.

Киберпреступники помещают вредоносную библиотеку WinBio.dll в директорию \System32\WinBioPlugIns, в которой обычно хранится легитимная winbio.dll.

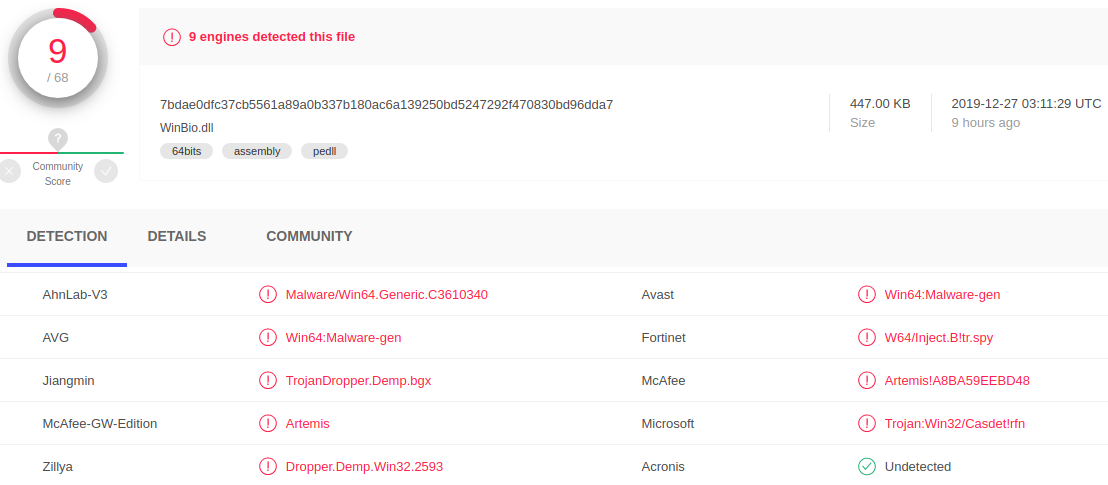
В настоящий момент 68 антивирусных программ в сервисе VirusTotal детектирует BIOLOAD в библиотеке WinBio.dll.

Что касается зловреда, который дроппер устанавливает в систему, — это версия бэкдора Carbanak, датируемая январём и апрелем 2019 года.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru