



Как заблокировать установку нового Microsoft Edge в Windows 10

Как заблокировать установку нового Microsoft Edge в Windows 10

Как заблокировать установку нового Microsoft Edge в Windows 10

Как известно, 15 января Microsoft планирует автоматически установить новую Chromium-версию браузера Edge на компьютеры пользователей Windows 10. Однако наверняка найдутся те, кому не по душе отсутствие выбора. Рассказываем, как заблокировать навязанный апдейт.

Согласно плану техногиганта, новая версия Microsoft Edge в процессе установки должна заменить предыдущую реализацию браузера. Обновление будет доставлено посредством Windows Update.

Многих, конечно, устроит такое развитие событий, поскольку Chromium-версия Edge повысит производительность и обеспечит лучшую совместимость с веб-сайтами.

Тем не менее найдутся и организации, которые разрабатывали свои ресурсы под движок EdgeHTML, на котором работает текущая версия Microsoft Edge. Именно в таких случаях навязанный апдейт может стать проблемой.

Разработчики Microsoft предусмотрели это, выпустив специальный инструмент Microsoft Edge Blocker Toolkit и соответствующую инструкцию к нему.

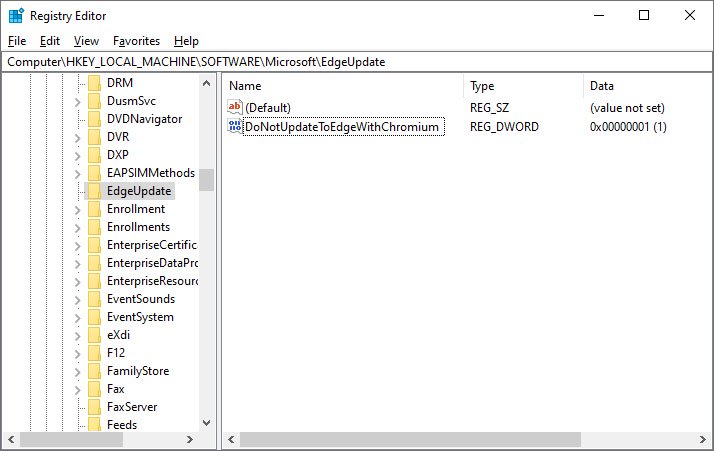
Что делает этот инструмент — создаёт специальное значение в реестре, блокирующее автоматическую установку новой версии Microsoft Edge. Это значение называется DoNotUpdateToEdgeWithChromium, создаётся в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\EdgeUpdate.

Если DoNotUpdateToEdgeWithChromium установлено на «1», служба Windows Update не будет автоматически устанавливать новый Edge, если на «0» — результат будет обратный.

Также каждый пользователь может сам создать это значение в реестре Windows.

Специалисты BleepingComputer создали специальный файл, который можно использовать для блокировки новой версии Microsoft Edge. Скачать этот файл можно по этой ссылке.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru