



В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

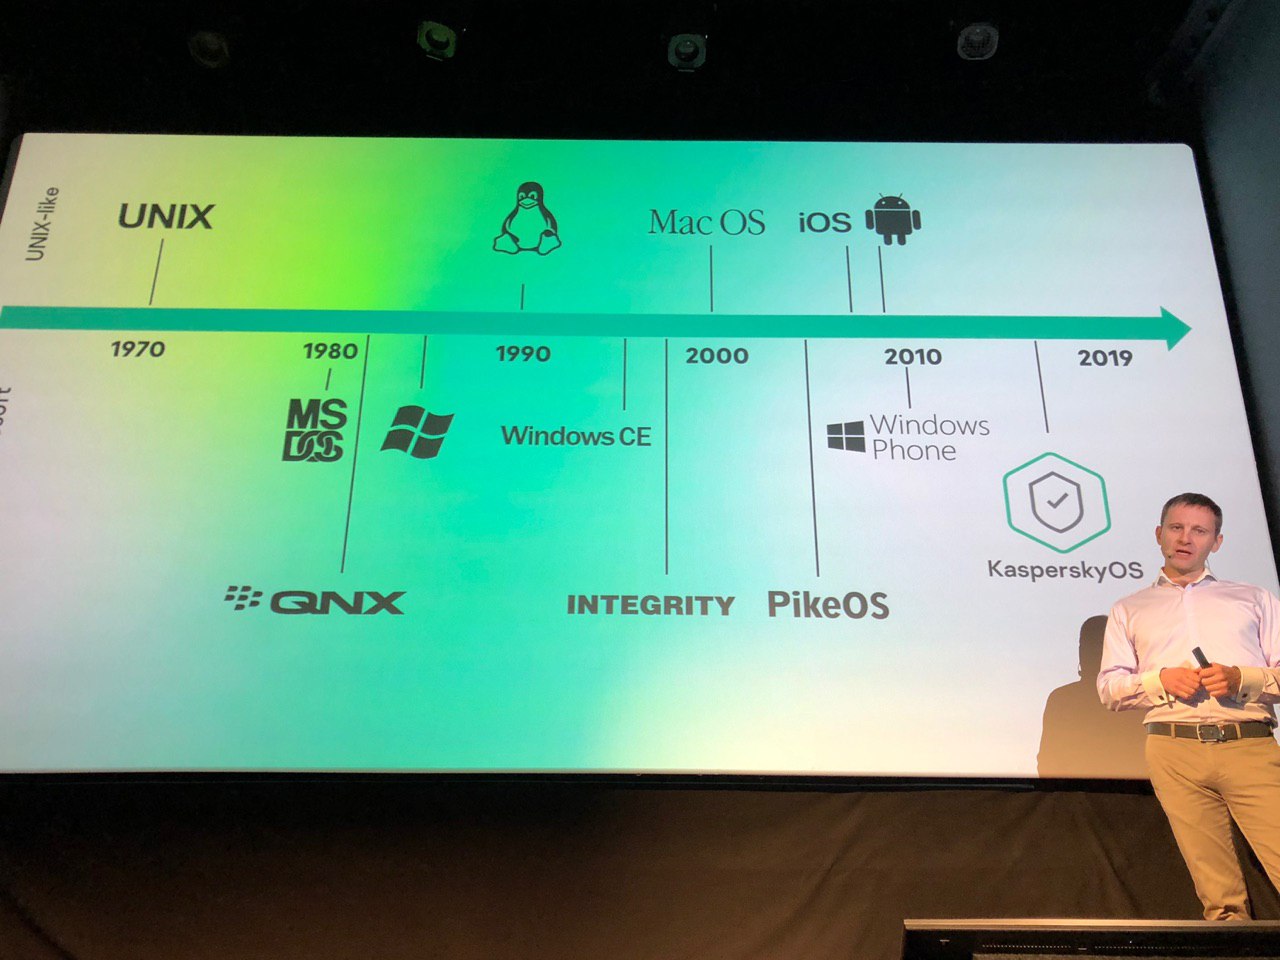
В первой половине 2020 года «Лаборатория Касперского» обещает выпустить на рынок два новых продукта, разработанных на базе операционной системы KasperskyOS. Один из продуктов, получивший имя Kaspersky IoT Secure Gateway, предназначен для защиты IoT-инфраструктуры и безопасного подключения «умных» вещей к облаку. Второй — KasperskyOS for Thin Client — создаст основу для доверенной и управляемой инфраструктуры тонких клиентов.

По словам представителей «Лаборатории Касперского», Kaspersky IoT Secure Gateway представляет собой комплексную программно-аппаратную платформу для защиты инфраструктуры IoT. К этой платформе можно подключить самые разные устройства.

Разработчики предусмотрели реализацию, при которой все модули и технологии безопасности встраивались непосредственно в прошивку шлюза. Благодаря этому удастся защитить как сам шлюз, так и устройства под ним.

Режим безопасной загрузки в Kaspersky IoT Secure Gateway способен запуститься ещё до загрузки самой операционной системы. Это позволяет проверить цифровую подпись образа прошивки: решение сверяет подлинность подписи и ключей шифрования.

Если в ходе этой проверки Kaspersky IoT Secure Gateway обнаружит какое-либо несоответствие, загрузится предыдущий образ прошивки (может ещё запуститься режим обслуживания). Именно такая реализация помогает детектировать один из самых сложных методов компрометации устройства — встраивание вредоносного кода в первый загрузочный сектор прошивки.

Помимо этого, Kaspersky IoT Secure Gateway способен анализировать сетевые протоколы, таким образом обнаруживая и идентифицируя все IoT-устройства.

Что касается KasperskyOS for Thin Client, операционной системы с прикладным программным обеспечением для тонких клиентов, — решение не позволит злоумышленникам скомпрометировать устройство, которое служит мостом между пользователем и его виртуальным рабочим столом.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru