



Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Злоумышленники атакуют любителей игры Elder Scrolls Online, маскируя фишинговые письма под сообщения от разработчиков. Цель проста — добыть данные аккаунтов пользователей.

Чтобы придать письмам легитимный вид, фишеры используют онлайн-псевдоним ElderScrollDevs. В основном атаки идут на владельцев игровой консоли PlayStation.

Согласно опубликованному на Reddit посту, преступники рассылают в случайном порядке личные сообщения, в которых геймеров предупреждают о проблеме безопасности.

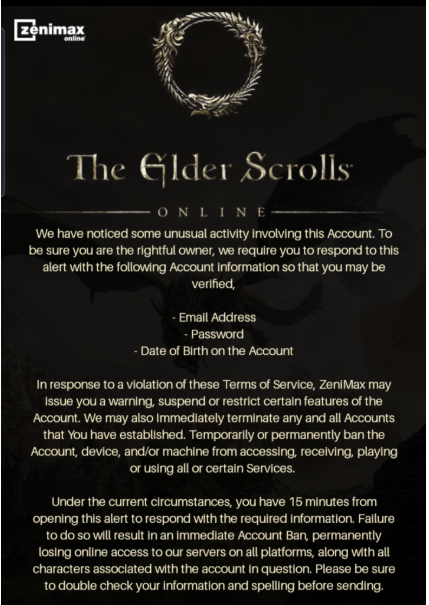
«Мы обнаружили нетипичную активность, связанную с вашим аккаунтом. Мы должны убедиться в том, что вы законный владелец этой учётной записи. Для этого надо ответить на это уведомление, предоставив информацию об аккаунте», — гласит сообщение злоумышленников.

Затем жертву убеждают, что у неё есть 15 минут, чтобы заполнить адрес электронной почты, пароль и дату рождения, в противном случае мошенники обещают заблокировать геймера:

Специалисты считают, что злоумышленники охотятся за ценными вещами в мире Elder Scrolls Online, чтобы потом продать их на площадках дарквеба.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru