



С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

2019 год продемонстрировал всплеск активности онлайн-мошенников, занимающихся рассылками и размещением объявлений, в которых пользователю обещают крупные деньги. Об этом сообщают аналитики антивирусной компании «Лаборатория Касперского».

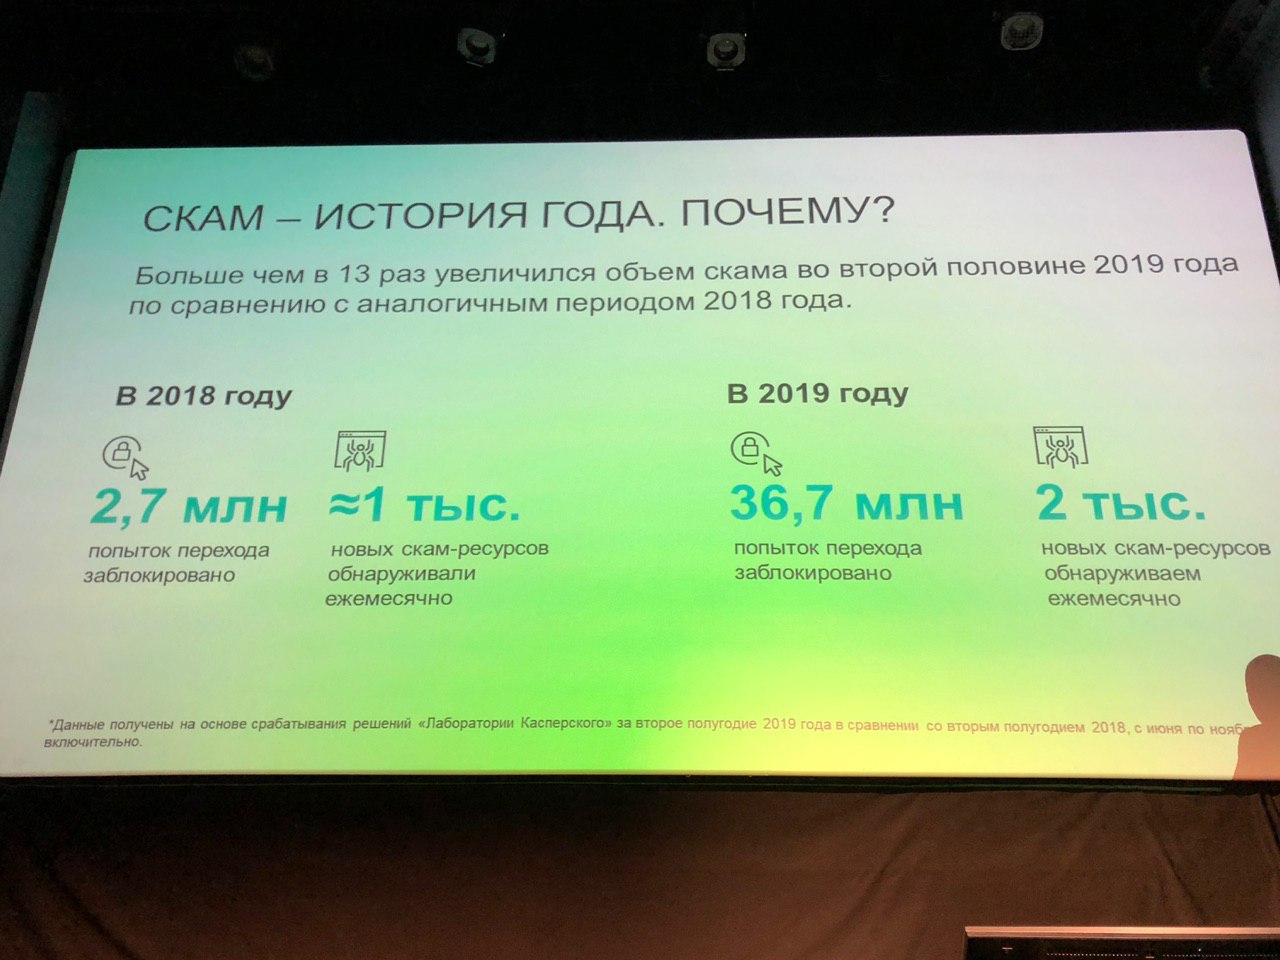
Защитные решения Kaspersky за вторую половину этого года заблокировали в 13 раз больше переходов на мошеннические ресурсы, чем это было в 2018 году.

Для сравнения исследователи приводят две цифры: 2,7 миллионов заблокированных переходов на сайты злоумышленников (2018 год) против 36,7 миллионов заблокированных переродов (2019 год). Период, за который брались данные, — с июня по декабрь.

Также специалисты поделились и другой удручающей статистикой: с лета этого года «Лаборатория Касперского» ежемесячно фиксирует почти две тысячи мошеннических веб-ресурсов.

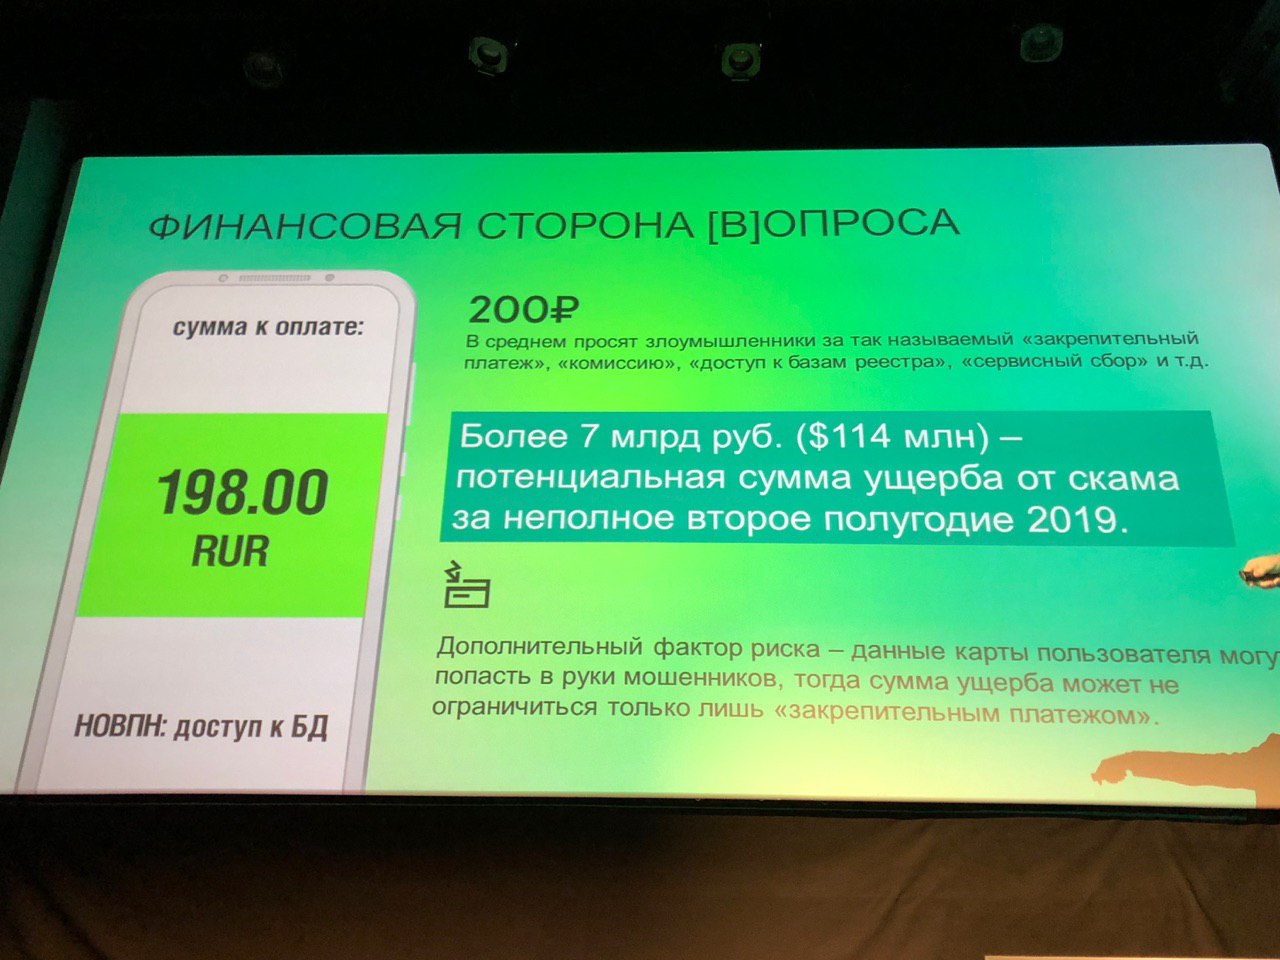
Обычно в ходе этих кампаний жертве обещают выдать вознаграждение за участие в опросе или определенной акции. Чтобы получить предлагаемую сумму, пользователь должен оплатить комиссию или закрепительный платёж (чаще всего сумма небольшая).

Мало того, что жертва отправляет «комиссию», не получая при этом ничего взамен, так ещё есть опасность компрометации платёжных данных — пользователь вводит их на мошенническом сайте, дальше они попадают в руки злоумышленников.

Поскольку средняя сумма «комиссии» составляет 200 рублей, высчитать предполагаемую прибыль мошенников не составило труда — более семи миллиардов рублей.

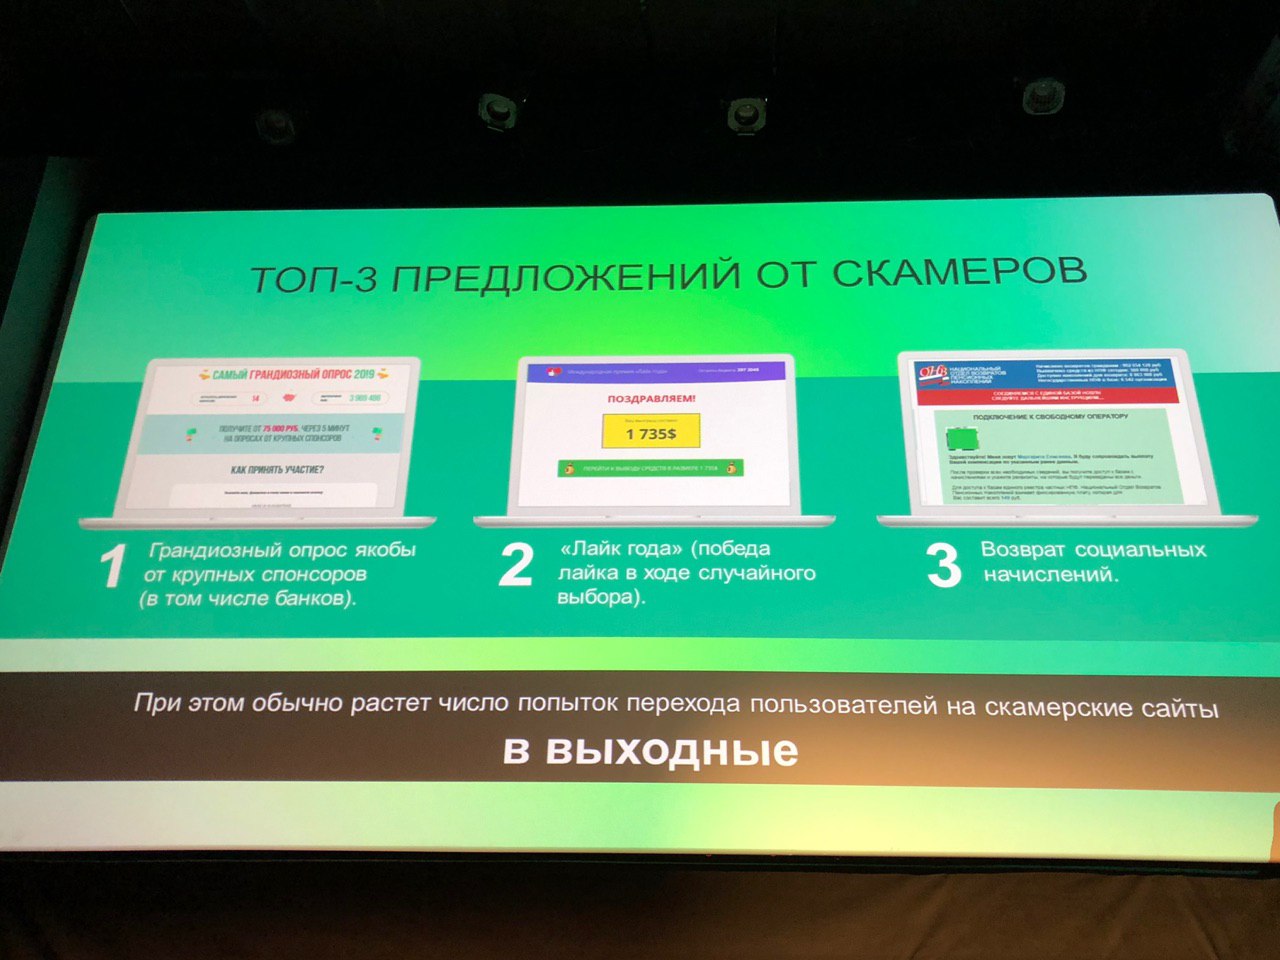
Часто преступники пользуются доверчивостью людей, обещая выдать социальные выплаты вроде пенсионных накоплений.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru