



Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов в президенты США защищают свои электронные письма

Лишь треть кандидатов, планирующих участвовать в выборах президента США в 2020 году, используют функции защиты электронной почты. Речь идёт о мерах безопасности, способных остановить тот вид кибератак, который поразил демократов в период выборов 2016 года.

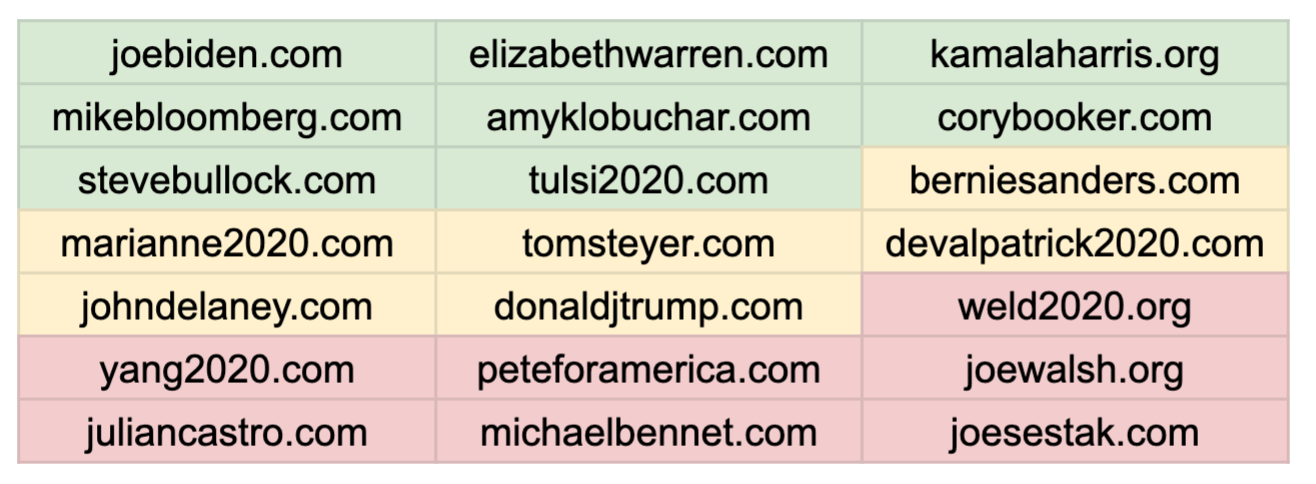
Исходя из информации, опубликованной агентством Reuters, из 21 кандидата в президенты только восемь используют протокол DMARC.

DMARC предназначен для защиты электронной переписки, его задача — подтвердить подлинность отправителя письма и заблокировать вредоносные сообщения.

Атакующие часто прибегают к маскировке под известных адресату контактов. Обычно такого рода письма содержат вредоносные ссылки, по которым получатель переходит, рассчитывая на порядочность известного ему отправителя.

Стоит подчеркнуть, что нынешний президент США Дональд Трамп тоже уязвим перед подобными атаками, так как не использует функцию фильтрации вредоносных электронных писем. Специалисты в области кибербезопасности обеспокоены рисками, которым себя подвергают большинство кандидатов.

На приведённой ниже таблице отражена степень защищённости электронных переписок кандидатов в президенты США. Зелёным отмечены те, кто использует DMARC, желтым — кандидаты, задействующие лишь часть защитных мер, но не фильтрующие письма, красным обозначены самые незащищенные кампании.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru