



За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

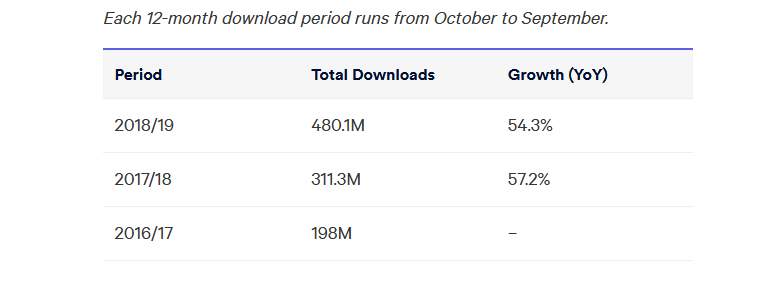
За последние двенадцать месяцев пользователи загрузили более 480 миллионов VPN-приложений из официальных магазинов программ для iOS и Android. Такая статистика приводится в отчёте Top10VPN.

Эта цифра превышает аналогичный показатель прошлого года на 54%. В 2018-м VPN загрузили всего 311 миллионов пользователей.

Из общего числа загрузок за этот год 75% составили VPN-приложения для Android (358,3 млн) и всего 121,9 млн аналогичных программ для iOS. Такие показатели легко объяснить — у Android пользовательская база значительно больше.

«Скачок числа загрузок особенно наблюдается в странах с нестабильной политической ситуацией. В сравнении с прошлым годом количество скачанных VPN-приложений в этих регионах выросло более чем в два раза», — объясняет глава исследователей Top10VPN Симон Маглиано.

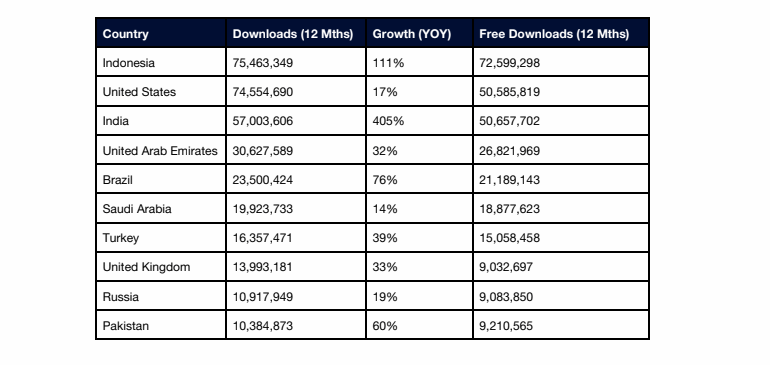
Несмотря на отсутствие тоталитарного режима, в США также наблюдается увеличение числа загруженных VPN — в этом году такие приложения скачали 76,6 миллионов пользователей.

Индия отметилась самым существенным скачком, составившим 405%. За последний год в этой стране услугами VPN-сервисов воспользовались 57 миллионов граждан.

А в Казахстане, согласно отчёту, в этом году количество загруженных VPN увеличилось на 210%.

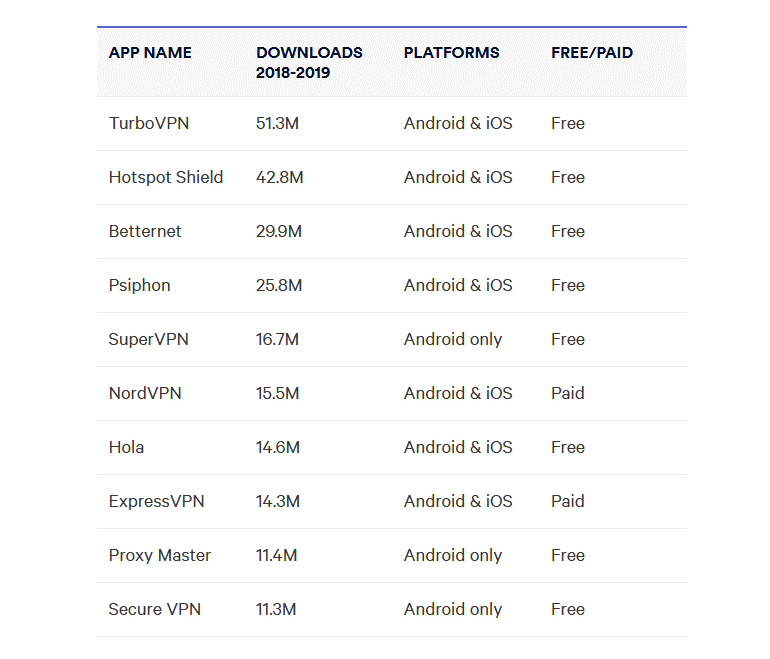
Наиболее популярными VPN-приложениями для Android и iOS стали: TurboVPN (51,3 миллионов загрузок), Hotspot Shield (42,8 млн) и Betternet (29,9 млн).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru