



Microsoft заблокировала обновление Windows 10 из-за старых AVG и Avast

Microsoft заблокировала обновление Windows 10 из-за старых AVG и Avast

Microsoft заблокировала обновление Windows 10 из-за старых AVG и Avast

Если вы используете старые версии антивирусов от Avast и AVG, стоит учитывать один нюанс — Microsoft не позволит вам обновить операционную систему до Windows 10 1903 и 1909, пока вы не перейдёте на более актуальные релизы защитных программ.

Как уточнила корпорация из Редмонда, у пользователей должны быть установлены версии AVG или Avast Antivirus выше 19.5.4444.567. В противном случае установить майский и ноябрьский апдейт Windows 10 не получится.

«Microsoft совместно с Avast выявили проблемы совместимости Windows 10 с некоторыми вервиями Avast Antivirus и AVG Antivirus. Любое приложение от AVG и Avast версии 19.5.4444.567 и ниже не может использоваться с современными версиями Windows 10», — гласит официальное заявление техногиганта.

«Чтобы уберечь пользователей от проблем, мы заблокировали обновление операционной системы Windows для устройств, на которых установлены проблемные версии Avast Antivirus и AVG Antivirus».

Avast и AVG тоже опубликовали сообщения с этой информацией.

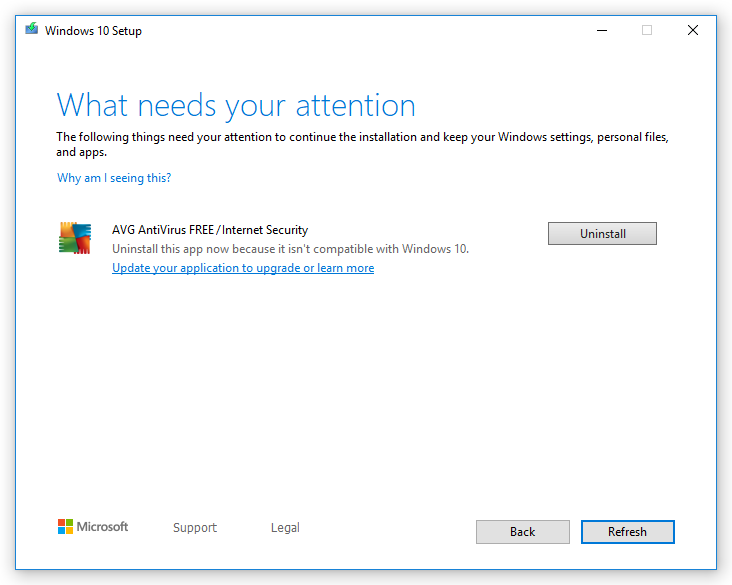
При попытке обновить Windows со старыми версиями антивирусных программ, пользователи получат ошибку: «Деинсталлируйте это приложение, поскольку оно несовместимо с Windows 10».

Список затронутых данной проблемой антивирусов выглядит так: AVG Antivirus FREE, AVG Internet Security, Avast Free Antivirus, Avast Pro Antivirus, Avast Internet Security и Avast Premier.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru