



Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер, получивший имя Phoenix, уже успел поучаствовать более чем в 10 тыс. заражений компьютеров пользователей. Впервые на хакерских форумах этот вредонос появился летом, его разработчики оснастили программу агрессивной функцией противодействия антивирусам.

В отчёте исследователей компании Cybereason отмечается, что в продажу Phoenix поступил в июле на площадке HackForums. Шаг за шагом кейлоггер приобретал популярность среди киберпреступников.

На данном этапе эксперты каждые несколько недель фиксируют новую кампанию по распространению Phoenix.

По словам специалистов Cybereason, над кейлоггером работали опытные авторы, имеющие хороший уровень разработки вредоносных программ. Буквально за несколько месяцев из Phoenix сделали многофункциональный полноценный троян, способный красть информацию.

В результате зловред на сегодняшний день способен извлекать пароли из 20 браузеров, четырёх почтовых клиентов, FTP-клиентов и мессенджеров.

Помимо этого, Phoenix отметился модулем, который пытается довольно агрессивно противодействовать различным антивирусным программам.

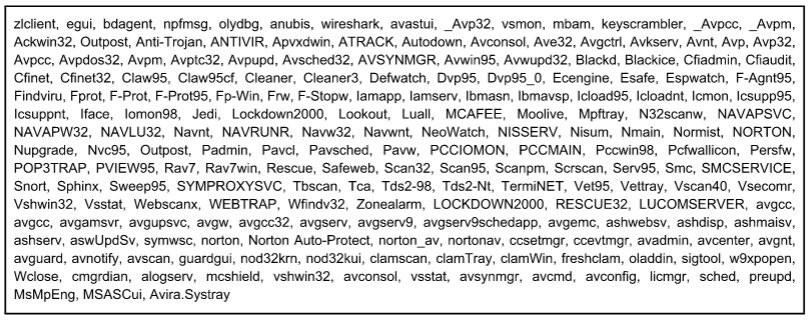
У вредоноса есть специальный список, включающий более 80 хорошо известных антивирусных продуктов. Также кейлоггер пытается детектировать виртуальные машины, часто используемые экспертами для анализа вредоносных программ.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru