



Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер, получивший имя Phoenix, уже успел поучаствовать более чем в 10 тыс. заражений компьютеров пользователей. Впервые на хакерских форумах этот вредонос появился летом, его разработчики оснастили программу агрессивной функцией противодействия антивирусам.

В отчёте исследователей компании Cybereason отмечается, что в продажу Phoenix поступил в июле на площадке HackForums. Шаг за шагом кейлоггер приобретал популярность среди киберпреступников.

На данном этапе эксперты каждые несколько недель фиксируют новую кампанию по распространению Phoenix.

По словам специалистов Cybereason, над кейлоггером работали опытные авторы, имеющие хороший уровень разработки вредоносных программ. Буквально за несколько месяцев из Phoenix сделали многофункциональный полноценный троян, способный красть информацию.

В результате зловред на сегодняшний день способен извлекать пароли из 20 браузеров, четырёх почтовых клиентов, FTP-клиентов и мессенджеров.

Помимо этого, Phoenix отметился модулем, который пытается довольно агрессивно противодействовать различным антивирусным программам.

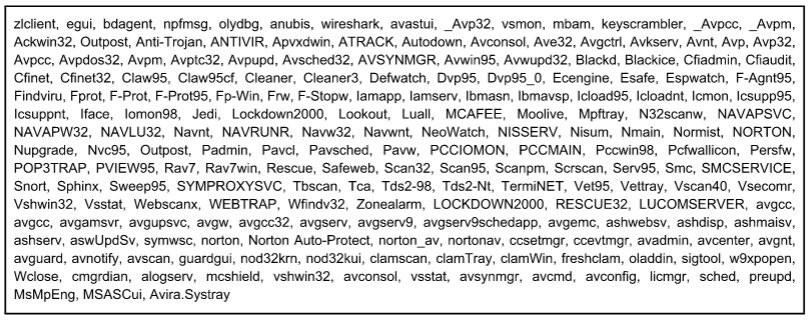
У вредоноса есть специальный список, включающий более 80 хорошо известных антивирусных продуктов. Также кейлоггер пытается детектировать виртуальные машины, часто используемые экспертами для анализа вредоносных программ.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru