



SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

Сегодня на мероприятии SOC Forum 2019 в Москве прошла пресс-конференция «Ростелеком-Солар», в ходе которой компания представила новый отчёт, посвящённый трендам и методикам кибератак.

От лица национального провайдера сервисов и технологий для защиты информационных активов выступил Игорь Ляпунов, вице-президент ПАО «Ростелеком» и генеральный директор «Ростелеком-Солар».

Помимо прочего, господин Ляпунов осветил тему новой бизнес-модели сервисов кибербезопасности, а также инициативу в сфере раннего оповещения о кибератаках и создание центров Киберполигона.

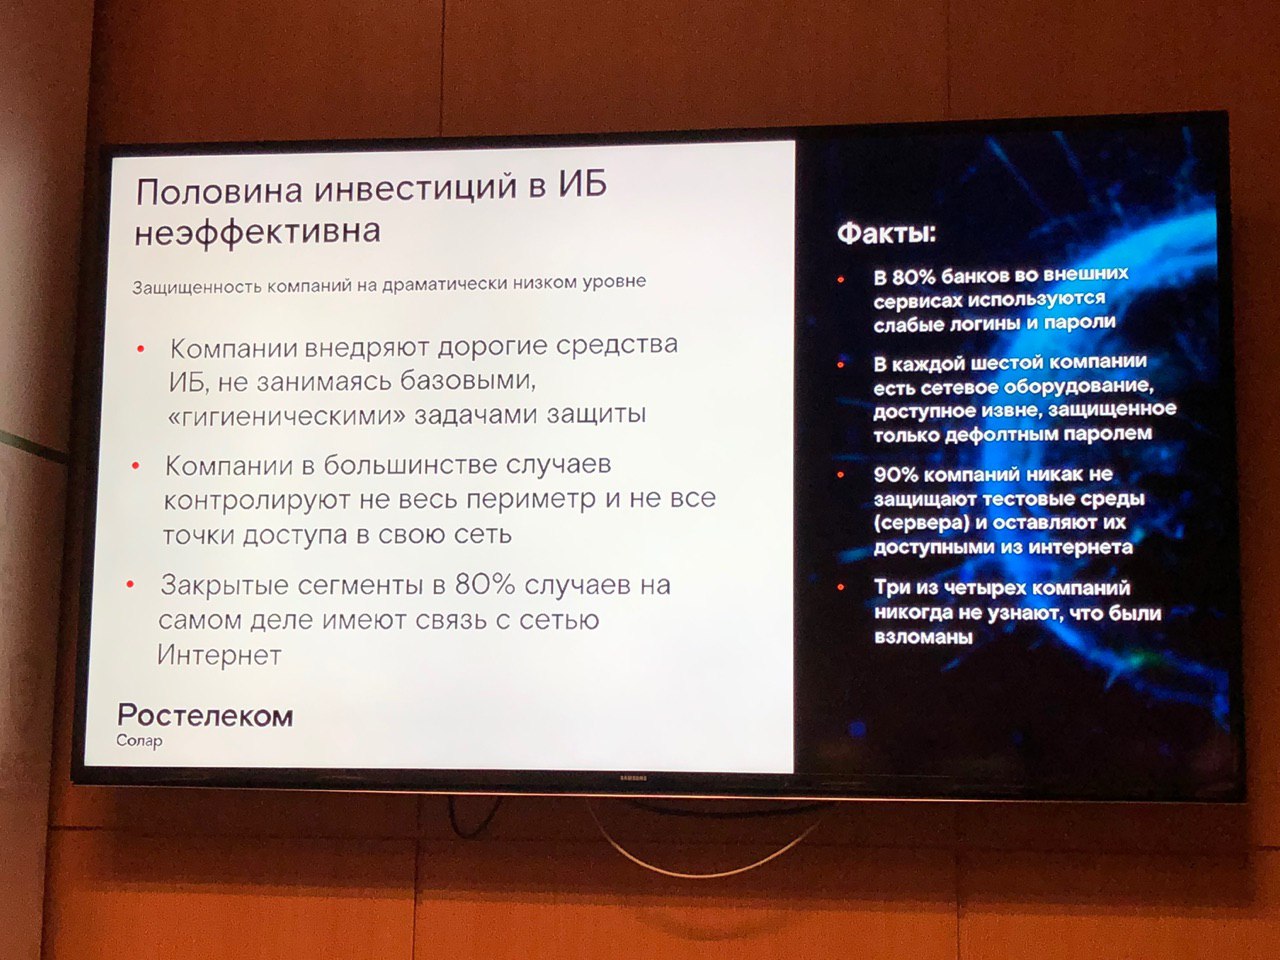
Один из основных выводов компании, озвученных на SOC Forum 2019, звучал так: «половина инвестиций в обеспечение информационной безопасности неэффективна». «Ростелеком-Солар» подкрепил это высказывание следующими статистическими данными:

  • Компании внедряют дорогие средства ИБ, забывая про базовые, «гипотетические» задачи защиты.
  • В большинстве случаев компании контролируют не все точки доступа в свою сеть и не весь периметр.
  • В 80% случаев закрытые сегменты на деле имеют связь с интернетом.

Также представитель «Ростелеком-Солар» привёл и другие факты, описывающие неприемлемо низкий уровень защиты компаний и кредитных организаций. Например, в 80% банков во внешних сервисах используются слабые логины и пароли.

В каждой шестой компании есть сетевое оборудование, доступное извне, но при этом защищённое только паролем, установленным по умолчанию.

Более того, 90% компаний ничем не защищают тестовые среды (серверы), которые также могут быть доступны из интернета. А три из четырёх компаний никогда и не узнают, что их взломали злоумышленники.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru