



SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

Сегодня на мероприятии SOC Forum 2019 в Москве прошла пресс-конференция «Ростелеком-Солар», в ходе которой компания представила новый отчёт, посвящённый трендам и методикам кибератак.

От лица национального провайдера сервисов и технологий для защиты информационных активов выступил Игорь Ляпунов, вице-президент ПАО «Ростелеком» и генеральный директор «Ростелеком-Солар».

Помимо прочего, господин Ляпунов осветил тему новой бизнес-модели сервисов кибербезопасности, а также инициативу в сфере раннего оповещения о кибератаках и создание центров Киберполигона.

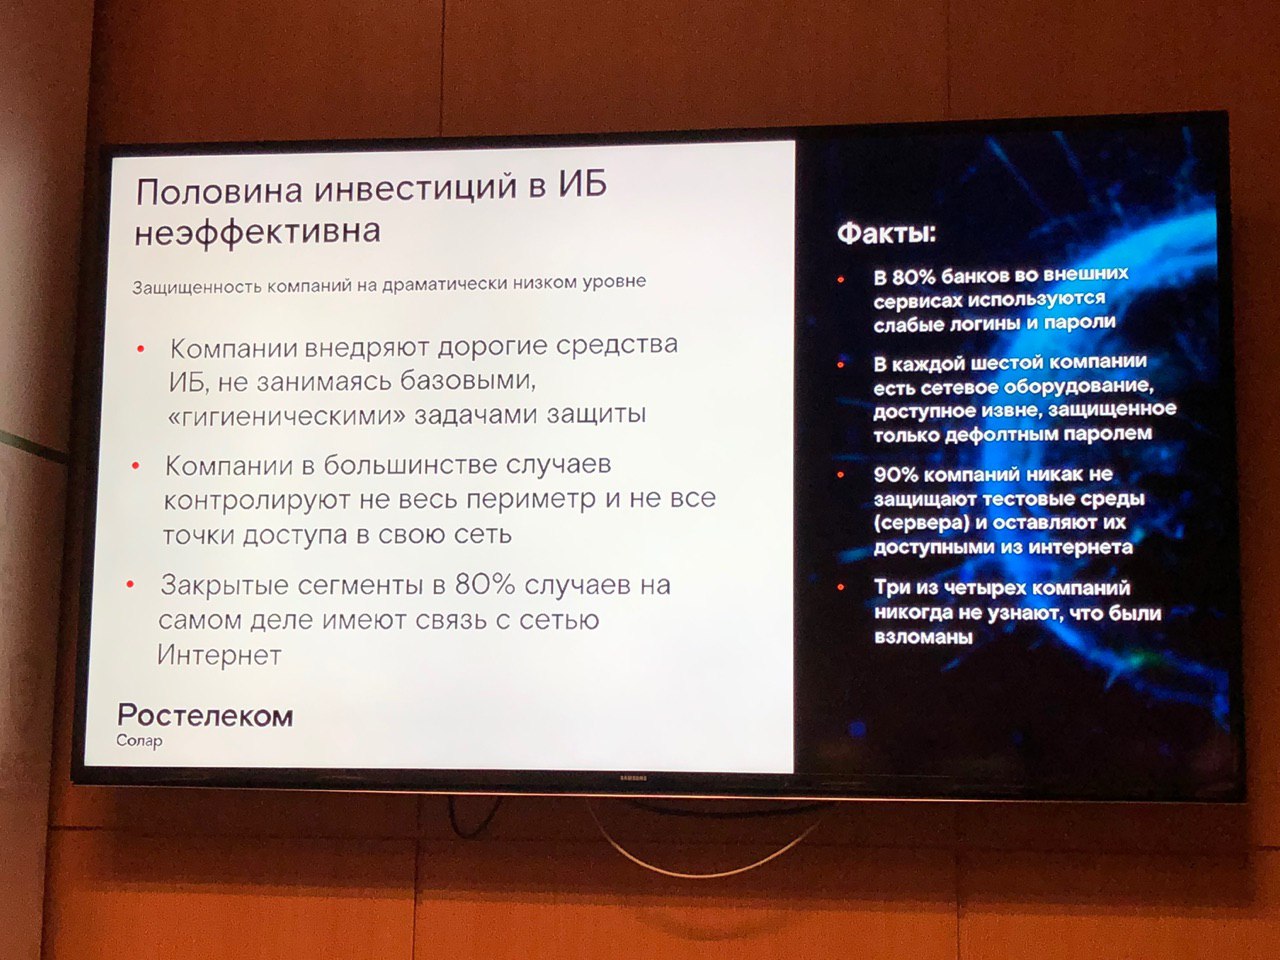
Один из основных выводов компании, озвученных на SOC Forum 2019, звучал так: «половина инвестиций в обеспечение информационной безопасности неэффективна». «Ростелеком-Солар» подкрепил это высказывание следующими статистическими данными:

  • Компании внедряют дорогие средства ИБ, забывая про базовые, «гипотетические» задачи защиты.
  • В большинстве случаев компании контролируют не все точки доступа в свою сеть и не весь периметр.
  • В 80% случаев закрытые сегменты на деле имеют связь с интернетом.

Также представитель «Ростелеком-Солар» привёл и другие факты, описывающие неприемлемо низкий уровень защиты компаний и кредитных организаций. Например, в 80% банков во внешних сервисах используются слабые логины и пароли.

В каждой шестой компании есть сетевое оборудование, доступное извне, но при этом защищённое только паролем, установленным по умолчанию.

Более того, 90% компаний ничем не защищают тестовые среды (серверы), которые также могут быть доступны из интернета. А три из четырёх компаний никогда и не узнают, что их взломали злоумышленники.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru